Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr

Automatische vertaling
Je hebt de kassa één keer getest en het leek normaal, maar een script kan zich anders gedragen per sessie.
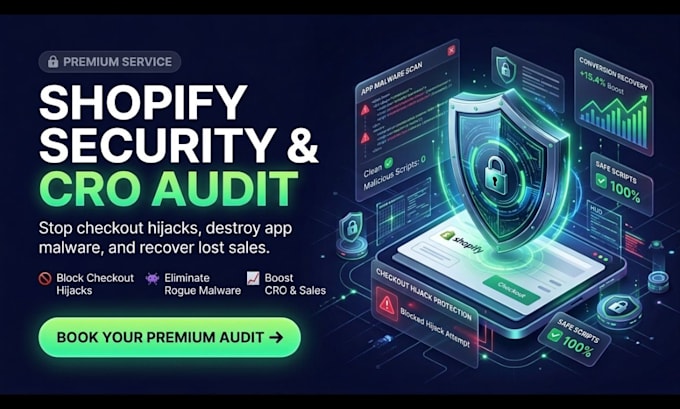
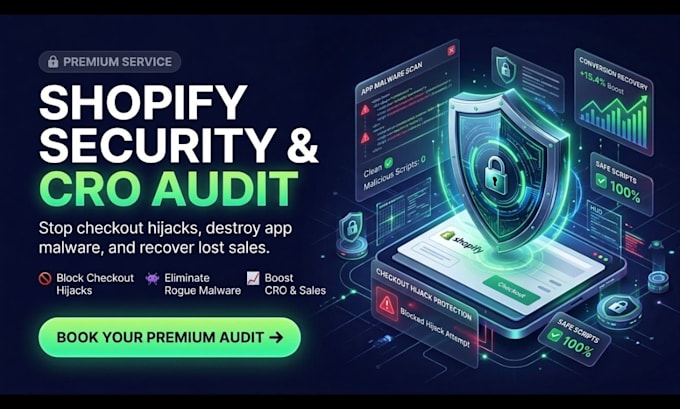
Een verdachte Shopify-app kan shoppers doorsturen naar een nepfactuurpagina terwijl de bestelling nog wel door lijkt te komen. Je merkt het pas na een klacht of chargeback. Voordat je meer verkeer stuurt, controleer de risico’s van app-gerelateerde afrekenen.
Deze Shopify-beveiligingsaudit richt zich op checkout-hijackrisico’s die samenhangen met apps, niet op een algemene winkelbeoordeling.
Jouw audit bevat:
Je ontvangt een gerichte Shopify-app-beveiligingsaudit om te achterhalen wat aandacht nodig heeft. Ik heb uitgebreide Shopify-ervaring en bekijk relevante gebieden zorgvuldig.
Levering binnen 35 dagen, afhankelijk van de scope en toegang. Een audit identificeert risico’s; het kan geen volledig beveiligde winkel garanderen of elke dreiging detecteren.
Zit je met een verdachte app, checkout-redirect, malware of Shopify-beveiliging in de knel? Stuur me een bericht voordat je bestelt. Vertel me wat je hebt opgemerkt zodat we de scope kunnen bevestigen.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Shopify stores ready for Black Friday and Christmas traffic
Talen
Automatische vertaling
Automatische vertaling
Heb je toegang nodig tot mijn Shopify-winkel?
Ja, beperkte toegang voor samenwerkingen kan nodig zijn om app-instellingen, machtigingen, embeds en andere onderdelen van je audit te beoordelen.
Welke informatie moet ik aanleveren voor de audit?
Stuur je winkel-URL, lijst met geïnstalleerde apps en details van verdachte checkout-gedrag of recente wijzigingen.
Kun je een met wachtwoord beveiligde Shopify winkel auditeren?
Ja, maar mogelijk moet je tijdelijke toegang tot de storefront en relevante Shopify-onderdelen verlenen.
Moet ik mijn apps verwijderen voordat de audit start?
Nee, houd relevante apps en instellingen beschikbaar zodat de configuraties kunnen worden beoordeeld voordat er wijzigingen worden doorgevoerd.
Wat controleer je precies tijdens een Shopify-beveiligingsaudit?
Ik bekijk geïnstalleerde apps, machtigingen, verdacht gedrag, storefront-scripts, app-embed, configuraties en checkout-redirects.
Kun je controleren of een van mijn Shopify-apps is gecompromitteerd?
Ik kan verdachte app-configuraties en -gedrag binnen de audit scope onderzoeken en eventuele zorgen die ik identificeer rapporteren.
Kun je controleren op nep-checkout-redirects?
Ja, controleren op verdachte redirects en checkout-onderbrekingen die aan apps zijn gerelateerd, is een centraal onderdeel van deze audit.
Kun je beoordelingen doen van apps die ik al heb verwijderd?
Ik kan relevante informatie of bewijsmateriaal dat je levert beoordelen, maar toegang tot verwijderde app-configuraties is mogelijk niet meer beschikbaar.
Mijn checkout ziet er normaal uit. Kan er toch een probleem zijn?
Ja, sommige gerapporteerde aanvallen gedroegen zich onregelmatig tussen sessies, dus één succesvolle checkout-test maakt niet dat alles veilig is.
Kun je controleren of mijn themabestanden kwaadaardige code bevatten?
De audit richt zich op app-gerelateerde risico’s en relevante storefront-scripts; een diepgaandere themecode-onderzoeksafspraak hangt af van de afgesproken scope.