Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Informatiebeveiligingsingenieur
Je M365-tenant is standaard ingesteld voor gemak, niet voor beveiliging.
Legacy auth ingeschakeld, audit logging incompleet, externe sharing wijd open. Dit zijn de zwakke plekken die aanvallers uitbuiten.
Ik vind en los ze op voordat ze dat doen.
Ik ben een SC-200 gecertificeerde analist bij een nationaal CERT (CSIRT), die echte incidenten behandelt binnen de overheid en kritieke infrastructuur. Ik breng diezelfde precisie naar jouw tenant.
Wat je krijgt:
⯈ Diepgaande Secure Score analyse met prioritaire acties
⯈ MFA & Conditional Access gap-analyse
⯈ Email auth verdict SPF, DKIM, DMARC pass/fail
⯈ Defender, DLP & externe sharing review
⯈ Controle op admin rol-sprawl
⯈ Professioneel PDF rapport met roadmap voor verbetering
Waarom het belangrijk is: 43% van de cyberaanvallen richt zich op kleine bedrijven, 14% van de cyberverzekeringsclaims worden afgewezen wegens niet-naleving. Een verkeerd geconfigureerde tenant kan je dekking ongeldig maken.
Ideaal voor MKB, startups die zich voorbereiden op SOC 2/ISO 27001, IT-managers die een tenant overnemen, of MSPs die white-label audits nodig hebben.
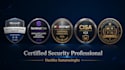
Certificeringen: SC-200 | SentinelOne ×3 | Fortinet FCA | CISA ICS300 Achtergrond: 3+ jaar SOC, VAPT, SIEM (QRadar, ELK), EDR, IR. BSc Cyber Security (Plymouth).
Neem contact met me op voordat je bestelt om de scope te bevestigen.

Besturingssysteem:
Windows
•
Linux
•
Unix
•
Vmware
•
BSD
Automatische vertaling
Moet ik u beheerdersrechten geven?
Voor de Basic en Standard pakketten kan ik werken met read-only admin toegang of gedeelde Secure Score exports. Voor Premium (verbetering) heb ik Security Administrator of gelijkwaardige toegang nodig, die we veilig regelen.
Welke Microsoft 365-licenties ondersteun je?
Alle plannen inclusief Business Basic, Business Standard, Business Premium, E3 en E5. Ik noteer in het rapport welke aanbevelingen specifieke licentietiers vereisen.
Helpt dit bij mijn cyberverzekering aanvraag?
Ja. Het rapport is specifiek ontworpen om de beveiligingspositie aan verzekeraars te tonen. Het behandelt de controles waar de meeste cyberverzekeringsvragen over gaan: MFA, email authenticatie, toegangscontrole voor admins en audit logging.
Kun je helpen met compliance frameworks zoals SOC 2 of ISO 27001?
De audit is direct gekoppeld aan de controls die vereist zijn door SOC 2, ISO 27001, NIST 800-53 en HIPAA. Het rapport bevat framework mapping waar van toepassing.
Hoe verschilt dit van de aanbevelingen van Microsoft Secure Score?
Secure Score geeft je een nummer en een algemene lijst. Ik geef je context welke aanbevelingen echt belangrijk zijn voor JOUW omgeving, welke je kunt overslaan omdat ze workflows zouden verstoren, en in welke volgorde je ze moet implementeren. Plus email auth, DLP en admin rol-analyse die Secure Score niet behandelt.
Ondertekent u NDA's?
Ja, ik teken graag jouw NDA of een wederzijdse NDA voordat we beginnen.
Wat is je tijdzone?
Ik ben gevestigd in Azië (UTC+5:30), maar ik reageer binnen enkele uren, ongeacht de tijdzone. Alle deliverables zijn asynchroon. geen verplichte live calls tenzij je de Premium video walkthrough wilt.


