Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Senior DevOps en Netwerkbeveiligingsingenieur en Linux Expert
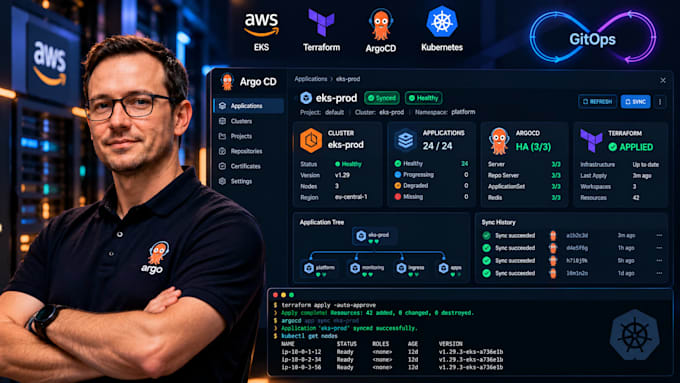
️ AWS EKS + Terraform + ArgoCD Production-Grade GitOps-platform.
Ik ben een Platform/DevOps Engineer. Ik bouw self-service Kubernetes-platforms en niet alleen clusters. Ontwikkelaars pushten code; ArgoCD doet de rest. Infrastructuur is code, auditbaar, reproduceerbaar.
WAT JE KRIJGT (Elk pakket):
Terraform (v1.9+): Modulair, versiebeheer, remote state (S3 + DynamoDB locking)
VPC: Multi-AZ, publieke/private/intra subnets, NAT GW, VPC-endpoints (S3, ECR, Logs)
EKS: Beheerd control plane, IRSA, Pod Identity, Access Entries, KMS-encryptie
Node Groups: Beheerd + Spot (gemengd), Launch Templates, IMDSv2, aangepaste user-data
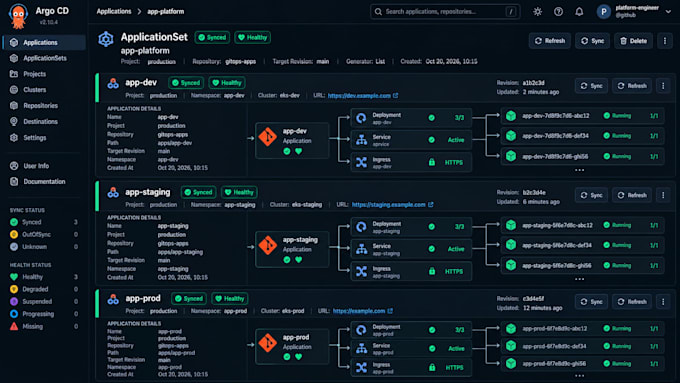
ArgoCD: HA (3 replicates), Dex/OIDC (GitHub/GitLab/Google SSO), RBAC-projecten
App-of-Apps: Root-app bootstrapper addons toevoegen (Cert-Manager, ExternalDNS, ALB Controller)
External Secrets Operator AWS Secrets Manager (geen SealedSecrets handwerk)
Cert-Manager (Let's Encrypt, DNS01 via Route53) + ExternalDNS (automatisch Route53-records)
GitHub-repo: `infra/` (Terraform), `apps/` (ArgoCD-apps), `platform/` (add-ons)

Automatische vertaling
Gebruik jij aws- of kubernetes Terraform-provider voor K8s-resources?
Infrastructuur (VPC, EKS, IAM, ALB) → AWS-provider. ArgoCD-apps, Cert-Manager, ExternalDNS → ArgoCD beheert ze via Git (niet Terraform kubernetes-provider). Schone scheiding van verantwoordelijkheden.
Kan ik mijn bestaande VPC / Private Subnets gebruiken?
Ja. Ik gebruik data sources om je VPC, subnets en SGs te importeren. Terraform beheert ze niet – verwijs alleen. Stuur me eerst je VPC-ID.
Welke Git-hosting ondersteunt je?
GitHub (voorkeur — Actions + OIDC), GitLab, Bitbucket, Azure Repos. ArgoCD maakt verbinding via HTTPS/SSH + token. Privérepositories ondersteund.
Hoe ga je om met Terraform-state locking & teamtoegang?
S3-backend + DynamoDB-locking (door mij aangemaakt). State-bucket: versioning + encryptie + lifecycle. Jij bezit de bucket — ik behoud geen toegang na oplevering.