Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Productie AI Engineer Agentic AI AWS Azure GCP
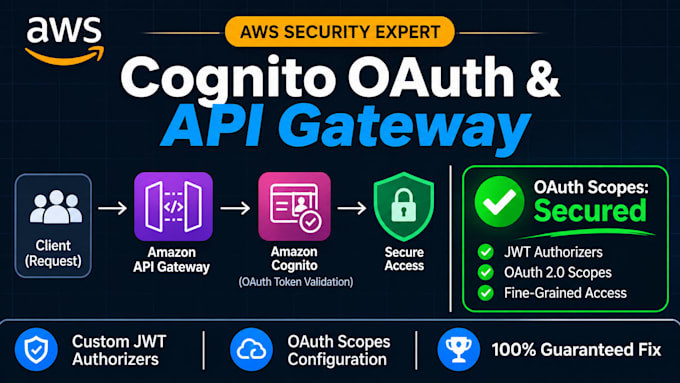
Amazon Cognito OAuth-scope(s) en API Gateway-autorisatie correct ingesteld. Stop met worstelen met ongeautoriseerde tokenfouten, mislukte bearer-headers of onveilige routering die je cloud-backend-implementatie verpest. Ik garandeer een permanente, professionele oplossing voor jouw toegangscontroleproblemen, waardoor je applicatieve beveiliging waterdicht is.
Zijn verkeerd geconfigureerde JWT-autorisatoren, ontbrekende machtigingsclaims of kapotte custom scopes jouw microdiensten blootgesteld aan beveiligingsrisico’s? Het bouwen van robuuste cloud-authenticatie-architecturen vereist specialistische engineering, en herhaalde configuratiefouten vertragen productlanceringen. Ik elimineer elke technische hobbel door veilige policies af te stemmen op AWS.
Wat ik zeker fix en bouw voor jou: Integreer Amazon Cognito resource servers met precieze OAuth-scopes om jouw backend-routes te beveiligen; Zet robuuste API Gateway-custom authorizers op die bearer-tokens en gebruikersrollen naadloos valideren; Configureer least-privilege IAM-beleidslijnen en CORS-headers om ongeautoriseerde cross-origin-aanvragen te voorkomen; Lever end-to-end testverificatie samen met duidelijke documentatie voor jouw ontwikkelingsteam
Cloudprovider:
Amazon Web Services
Frameworks:
Terraform
•
Pulumi
•
Ansible
•
Chef
•
Pop
Automatische vertaling
Welke informatie of toegang heb je nodig om mijn Cognito OAuth-scopes en API Gateway te configureren?
Tijdelijke IAM-toegang tot jouw AWS-account of jouw bestaande Terraform/Serverless-configuratiebestanden.
Kun je aangepaste JWT-claims en scopes integreren in mijn bestaande API Gateway-authorizer?
Ja, ik specialiseer me in het koppelen van aangepaste Cognito-tokenclaims en OAuth-scopes aan downstream API-routes.
Waarom geven mijn API Gateway-eindpunten 401 Unauthorized-fouten met mijn Cognito-tokens?
Dit komt meestal door mismatched issuer-URLs, verkeerde audience-claims of niet-geconfigureerde authorizer-mappings.
Ondersteun je zowel REST API als HTTP API gateway-configuraties in AWS?
Ik configureer veilige authorizers en OAuth-validatie voor beide API Gateway-typen.
Wat voor soort documentatie lever je na het opzetten van de autorisatiepijp?
Je ontvangt een volledige samenvatting van de architectuur, testinstructies en validatiescripts voor jouw client-apps.