Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr

Automatische vertaling
Heb je een Windows-programma dat crasht, niet wilt starten of zich anders gedraagt dan in de documentatie staat?
Ik duik in de binaire code, vertel je wat het echt doet en los het op.
Wat ik doe:
- Statische + dynamische analyse (IDA Pro, Ghidra, x64dbg)
- Unpacken en de daaropvolgende reparaties: UPX, aangepaste packers, IAT-reparatie
- Crash-, exceptie- en afhankelijkheids-tracing tot registerniveau
- Legacy repair: runtime, ontbrekende DLLs, DPI, OS-versieproblemen
- Logica documenteren: functies, controles, bestandsformaten, gegevensstructuren
- Interoperabiliteitswerk aan software die jij bezit of waarop jij toestemming hebt te wijzigen
Wat je krijgt:
- Een duidelijke in gewone taal uitgelegde rapportage van wat ik vond
- Een werkend patch, script of herbouwd binaries
- Een korte video die laat zien dat het daadwerkelijk draait
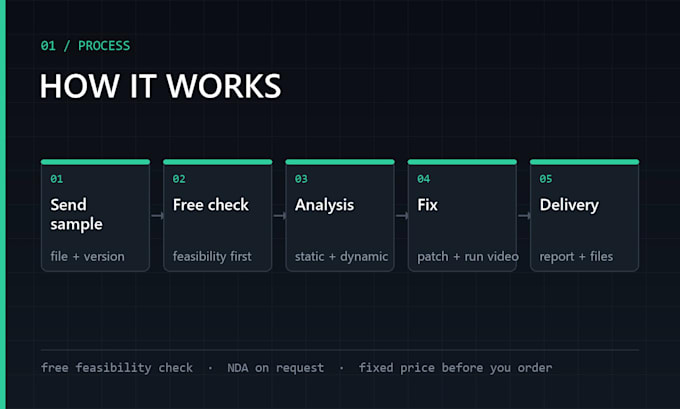
Stuur eerst het sample en de versie. Ik bevestig haalbaarheid voordat je bestelt,
zodat je nooit betaalt voor een misschien. NDA mogelijk op verzoek.
Reverse Engineering Binary Analysis App Security
Talen
Automatische vertaling
Automatische vertaling
Kun je aan elke software werken?
Ik werk aan software die jij bezit of waarvoor je licentie hebt, legacy in-house tools en herstel/interoperabiliteitswerk. Stuur het sample en ik bevestig haalbaarheid binnen enkele uren, gratis.
Tekent u een NDA?
Ja, altijd graag. Stuur het voordat je bestanden deelt.
Wat als het blijkt onmogelijk te zijn?
Ik vertel het je voordat je bestelt, zodat je nooit betaalt voor een misschien. Als het mislukt na bestelling krijg je volledige geld terug.
Hoe snel is het eerste antwoord?
Meestal binnen enkele uren. Levering begint vanaf 3 dagen, afhankelijk van het pakket.