Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr

Automatische vertaling
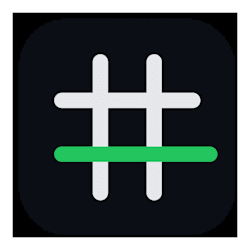
Ik voer penetratietesten van websites en kwetsbaarheidsbeoordelingen uit op jouw webapplicatie en stuur je dezelfde dag een duidelijke PDF-report waarin jouw ontwikkelaar aan de slag kan.
Wat ik test (handmatig + geautomatiseerd):
- OWASP Top 10: SQL-injectie, XSS, CSRF, SSRF, mislukte toegangscontrole (IDOR)
- Inloggen, sessies, wachtwoordherstel en gebruikersrollen
- Beveiligingsheaders, SSL/TLS, blootliggende bestanden en beheer panels
- API-eindpunten en bedrijfslogica-zwakheden
Wat je krijgt:
- Penetratietestrapport met elke bevinding handmatig geverifieerd (geen valse positieven)
- Ernstigheidsniveau en CVSS-score, proof-of-concept screenshots en stapsgewijze oplossingen
- Een gratis retest bij Standard en Premium, zodat je weet dat de oplossingen écht werken
Waarom deze pentest anders is: de meeste VAPT-rapporten zijn scanners-output. De mijne leggen elke kwestie uit in begrijpelijk Nederlands, laten zien hoe een aanvaller het zou misbruiken en geven jouw ontwikkelaar de exacte oplossing.
Ik test alleen websites waarvan jij eigenaar bent of waarvoor je toestemming hebt om te testen. Ik hack geen sociale media, e-mail of accounts.
Stuur mij jouw URL en tech stack voordat je bestelt als je twijfelt welke penetratietest-pakket bij jou past.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Penetration Tester, VAPT, Web App and Vibe Coded App Security
Talen
Automatische vertaling
Automatische vertaling
1. Is dit een echte penetratietest of slechts een scan?
Beide. Een scanner vindt kandidaten, daarna verifieer ik elke bevinding handmatig en probeer ik het veilig te misbruiken. Alles wat ik niet kan bewijzen, komt niet in het rapport, zodat er geen valse positieven zijn.
2. Zal het testen mijn live website stukmaken?
Geen destructieve testen worden uitgevoerd. Ik vermijd denial-of-service, massa-e-mails en het verwijderen van data. Als je een staging-kopie hebt, kan ik daar testen in plaats van productie.
3. Wat heb je van mij nodig om te beginnen?
Jouw website-URL, schriftelijke bevestiging dat je eigenaar bent of toestemming hebt om het te testen, en twee testlogins als je gebruikersrollen wilt testen. Laat me weten welke tech stack je hebt als je het weet.
4. Wat staat er in het rapport?
Een samenvatting voor managers, daarna elke bevinding met ernst, CVSS-score, getroffen URL, proof-of-concept-screenshots, risicouitleg en stap-voor-stap oplossingen. Levert als PDF op.
5. Wat houdt de gratis her-test in?
Nadat je ontwikkelaar de issues heeft opgelost, test ik dezelfde bevindingen opnieuw en stuur ik een korte her-test-rapportage waarin staat wat is opgelost en wat nog open is.
6. Kan je de kwetsbaarheden ook oplossen?
Het rapport geeft exacte oplossingen voor jouw ontwikkelaar. Wil je dat ik de oplossingen in jouw code doorvoer, stuur me dan toegangsinformatie en ik doe een aangepaste aanbieding.
7. Ga je een Instagram-, Facebook- of e-mailaccount hacken?
Nee. Ik doe uitsluitend geautoriseerde security testing van systemen die jij bezit. Verzoeken om toegang tot andermans accounts worden geweigerd en gerapporteerd.