Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
CI/CD, Infrastructure as Code en Cloud Deployments
Infrastructuur die je veilig kunt herbouwen, beoordelen en aanpassen: schone Terraform-modules, aparte dev en prod, en vanaf het begin ingebouwde beveiliging.
Wat je krijgt:
Hoe het werkt:
AWS-werk is ook beschikbaar, stuur gewoon een bericht.
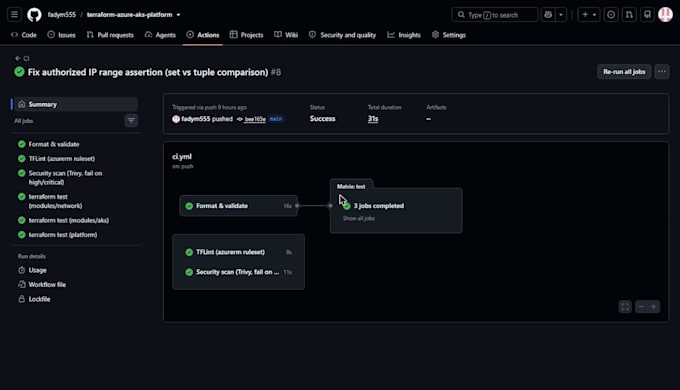
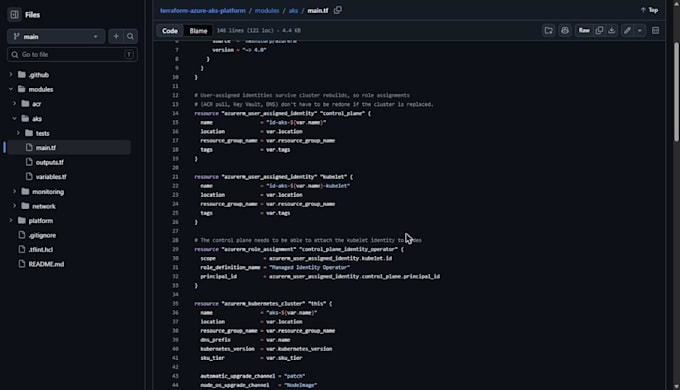
De galerij toont de echte CI-pijplijn voor een AKS-platform dat ik heb gebouwd, met formatting, linting, beveiligingsscan en tests die allemaal slagen.
Weet je niet welk pakket past? Stuur me eerst een bericht en ik raad er een aan.
Tools:
Docker
•
GitLab
•
GitHub
•
Azure Resource Manager
•
Hashicorp Vault
Framework:
Terraform
•
Pulumi
•
Ansible
Programmeertaal:
Bash
•
JavaScript
•
Python
•
Golang
•
PowerShell
Expertise:
Migratie
•
Ontwikkeling
•
Configuratie
Automatische vertaling
Heb je toegang nodig tot mijn Azure-abonnement?
Niet per se. Ik kan de code schrijven en testen en overdragen aan jouw team om toe te passen. Als je wilt dat ik het implementeer, volstaat een scoped rol op één resourcegroep of abonnement.