Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Web App- en API-penetratietester voor SaaS en AI-producten
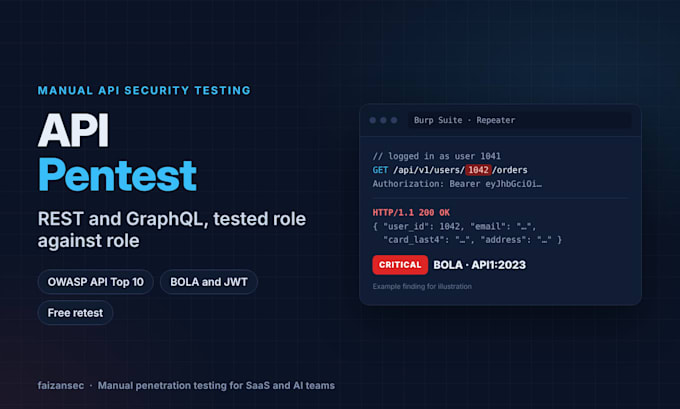
Jouw API is het echte aanvalsoppervlak. Ik voer handmatige API-penetratietesten uit op REST- en GraphQL-API's en laat precies zien hoe elk gebrek misbruikt kan worden.
WAARIK JE TEST
MIJN PROCES
WAT JE KRIJGT
WAAROM IK
Flaws in API-toegangscontrole zijn mijn belangrijkste vondst in beloonde bug-bounty-rapporten.
Ik test alleen API's die jij bezit of waarvoor jij gemachtigd bent om te testen. Stuur jouw aantal eindpunten en rollen voor een vaste offerte.
Testapplicatie:
API
Ontwikkelingstechnologie:
Go
•
Java
•
Node.js
•
PHP
•
Python
Apparaat:
PC
•
Mac
•
Linux
Automatische vertaling
Is dit een handmatige pentest of alleen een geautomatiseerde scan?
Handmatig. Ik voer alleen een scan uit om het aanvalsoppervlak in kaart te brengen, daarna test ik elke rol en flow handmatig in Burp Suite. Scanners missen toegangscontrole en bedrijfslogica, de bevindingen die het meest relevant zijn voor SaaS-apps.
Zal het testen mijn app breken of echte gebruikers beïnvloeden?
Ik vermijd destructieve tests standaard en voer nooit denial-of-service-aanvallen uit. Een staging-omgeving heeft de voorkeur. Als je alleen productie hebt, stemmen we een testvenster af en beperk ik het verkeer.
Voldoet dit rapport aan mijn SOC 2- of ISO 27001-auditor?
De meeste auditors accepteren een onafhankelijk pentest-rapport met scope, methode, bevindingen en retest-resultaten, en dat is wat jij ontvangt. Ik ben geen auditkantoor en geef geen certificaten af, dus bevestig eerst de scope met jouw auditor.
Wat heb je van mij nodig om te beginnen?
Geschreven bevestiging dat jij eigenaar bent of gemachtigd bent om het doelwit te testen, de URL of API-documentatie, één testaccount per rol en alles wat buiten de scope valt. Het vereistenformulier vraagt erom.
Heb je mijn broncode nodig?
Nee. Dit is een grey-box-test met testaccounts. Wil je ook een beveiligingsreview op code-niveau, laat het me weten voor een op maat gemaakte aanbieding.
Wat als je niets ernstigs vindt?
Je krijgt nog steeds een volledig rapport: wat is getest, hoe en bewijs dat elke maatregel heeft gehouden. Dat is de documentatie die klanten en auditors vragen.
Is de retest echt gratis?
Ja, binnen 14 dagen bij Basic en 30 dagen bij Standard en Premium. Ik verifieer elke oplossing en werk het rapport bij zodat duidelijk is wat is afgesloten.
Houd je mijn data vertrouwelijk?
Ja. Testgegevens blijven op mijn versleutelde computer en worden 30 dagen na levering verwijderd. Bevindingen worden nooit gedeeld en ik teken jouw NDA op verzoek.
Hoe tel je endpoints?
Elke methode en padcombinatie is één eindpunt, dus GET en POST op hetzelfde pad zijn twee. Voor GraphQL telt elke query of mutatie als één.
Test je GraphQL anders dan REST?
Ja. GraphQL voegt introspectie-exposure, batching, deep-query-misbruik en gat in veldniveau-autorisatie toe. Die test ik bovenop de standaard API-checks.