Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Rommelige bedrijfsprocessen omzetten in nette interne tools
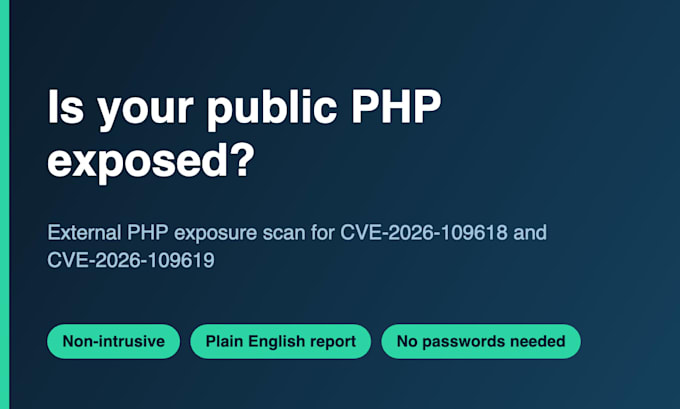
De NCSC heeft gewaarschuwd dat elke organisatie die PHP draait mogelijk getroffen kan worden door CVE-2026-109618 en CVE-2026-109619, en raadt aan te beginnen bij internet-facing systemen. Deze dienst vindt jouw publieke PHP-installatie.
Wat ik doe:
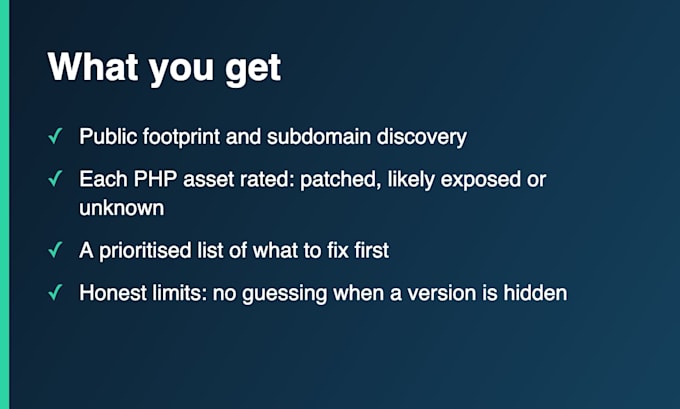
- Jouw publieke voetafdruk achterhalen op basis van de domeinen die je mij geeft, inclusief vergeten staging- en oude marketingsites
- Bepalen welke assets PHP draaien en, waar zichtbaar, welke versie en webserverconfiguratie
- Vergelijken met de gepatchte releases
- Elke asset beoordelen: bevestigd gepatcht, mogelijk blootgesteld, of onbekend
- Een duidelijke, in begrijpelijk Nederlands geprioriteerde lijst leveren van wat je als eerste moet repareren
Dit is een niet-intrusieve scan. Ik controleer alleen versies en configuratie. Ik probeer de fout niet te misbruiken en ik neem jouw site niet down.
Een eerlijke limiet: veel servers verbergen hun PHP-versie en Linux-distributies patchen vaak zonder de versienummers te veranderen. Sommige resultaten zullen "onbekend" of "bevestigen op de server" zijn, en ik zal dat zo aangeven in plaats van te raden. Mijn interne inventory-dienst geeft definitieve antwoorden.
Voordat ik begin heb ik een ondertekend toestemmingsformulier nodig en bewijs dat je de domeinen beheert. Dit beschermt ons beiden. Ik stuur het formulier nadat je besteld hebt. Ik test alleen wat jij bezit of controleert.
Server:
Apache HTTP
•
Virtual private server
•
Nginx
Besturingssysteem:
Linux
•
Unix
Automatische vertaling
Gaat de scan mijn site down brengen?
Het is zo ontworpen dat het dat niet doet. Ik stuur lichte verzoeken, binnen een afgesproken venster, en ik probeer de kwetsbaarheid nooit te activeren.
Kun je sites scannen die door iemand anders worden gehost?
Alleen de delen die jij beheert. De infrastructuur van jouw host heeft de toestemming van de host nodig, dus ik vermeld die als "vraag aan de provider".
Test je of de fout geëxploiteerd kan worden?
Nee, opzettelijk niet. Het activeren ervan kan een live server laten crashen. Ik controleer alleen versies en configuratie.
Waarom zeggen sommige resultaten "onbekend"?
Servers verbergen vaak hun PHP-versie, en Linux-distributies backporten patches zonder deze te veranderen. Ik rapporteer dat eerlijk in plaats van te gokken.
Heb je wachtwoorden of beheerdersrechten nodig?
Nee. De externe scan vereist alleen jouw domeinen, eventuele IP-bereiken en een ondertekend toestemmingsformulier.
Repareer je wat je vindt?
Niet in deze dienst. Mijn "update PHP" dienst behandelt patchen, en je kunt die apart bestellen.