Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Rood Blue Team, DFIR Threat Hunting
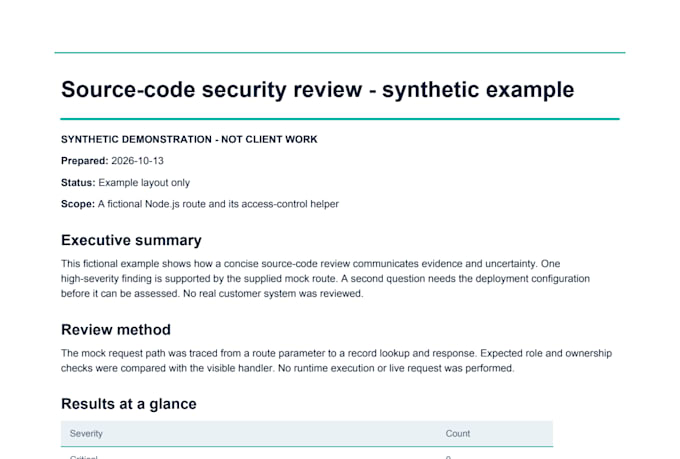
Ik controleer door de koper geautoriseerde Python- en Node.js/TypeScript-backendcode op beveiligingsproblemen. Ik traceer afgesproken paden door authenticatie, autorisatie, inputafhandeling, blootstelling van gevoelige data, afhankelijkheidsmanifesten en geheimenbeheer. Je ontvangt een geprioriteerd rapport met getroffen bestanden en regels, realistische vereisten, impact en praktische fixes, plus een walkthrough van 30 minuten. Scanner-leads worden onderzocht; open zorgen worden apart gelabeld.
Dit is een time-boxed statische beoordeling van jouw aangeleverde revisie en geen penetratietest, nalevingscertificaat of garantie. Er wordt geen live systeem benaderd. Verwijder actieve geheimen en onnodige persoonlijke gegevens. Lever een extractie van de broncode en commit/archive-hash, exacte paden, rollen en trustgrenzen, en schriftelijke autorisatie. Geselecteerde bronlimieten: Basic 800 regels/1 flow, Standard 2.500/2 flows, Premium 5.000/3 flows. Repositorium max 15.000 ondersteunde bronregels, 1.000 toegestane tekstbestanden, 25 MB toegestane tekst. Eén revisie bevat feitelijke correcties op dezelfde revisie; nieuwe code of fixes vereisen een aangepaste aanbieding. Bericht voorafgaand aan ordering bij ongebruikelijke scope.

Ontwikkelingstechnologie:
Python
Expertise:
Foutafhandeling
•
Unittests
•
Overige
Automatische vertaling
Welke code beoordeel je?
Python- en Node.js JavaScript- of TypeScript-backendapplicaties. De geselecteerde paden moeten binnen jouw pakketlimiet vallen. Vraag voordat je bestelt naar andere talen, mobiele apps, infrastructuur of grote monorepos.
Gaat je jouw app draaien of mijn productieomgeving scannen?
Nee. De standaard Gig is een statische bronbeoordeling. Geïsoleerde tests vereisen een apart overeengekomen scope en een veilige omgeving. Live testen vereist afzonderlijke schriftelijke autorisatie waarin het doel, de methoden en het tijdvenster genoemd worden.
Wat dekt de inbegrepen revisie?
Eén ronde feitelijke correcties of verduidelijking over het geleverde rapport op dezelfde bronrevisie. Nieuwe code, andere paden, fixes en hertesten vereisen een tweede bestelling of een aangepaste aanbieding.
Kun je problemen die in de review worden gevonden oplossen?
Ja, via een aparte maatwerkaanbieding nadat we het eens zijn over één bevinding. Een gerichte patch met een betekenisvolle regressietest begint bij $250 en duurt 3 dagen; een gerichte retest van één fix begint bij $100 en duurt 2 dagen. Grotere wijzigingen vereisen een offerte.
Houd je mijn code privé?
Ja. Ik bewaar aangeleverde bestanden in een geïsoleerde lokale bestellingmap en publiceer geen code of portfolio‑fragmenten zonder jouw schriftelijke toestemming. Verwijder live geheimen en onnodige persoonlijke gegevens voordat je de snapshot verzendt. Door AI-ondersteunde bronanalyse is opt-in.
Ga je garanderen dat mijn code geen kwetsbaarheden bevat?
Nee. Dit is een time-boxed beoordeling van de afgesproken revisie en paden. Het rapport legt uit wat/gecheckt is, wat is uitgesloten en welke zorgen aanvullende bewijsvoering of testen vereisen.