Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Penetratietester
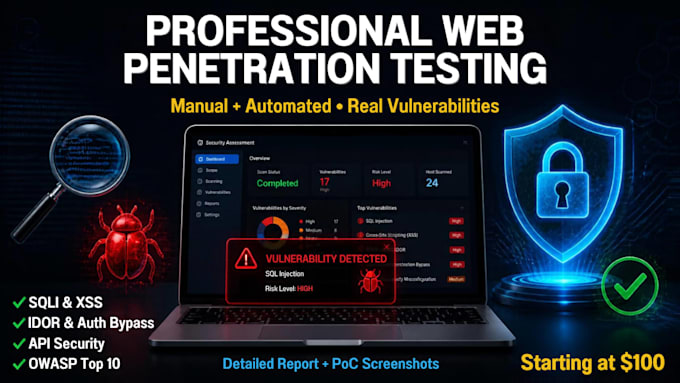
Ik ben een professionele bug bounty hunter en pentester. Ik voer handmatige en geautomatiseerde beveiligingstesten uit om echte kwetsbaarheden te vinden, geen ruis van scanners.
Wat ik test:
- SQLi, XSS, IDOR, Auth Bypass
- Broken Access Control (OWASP A01)
- API-zwaktes, CSRF, SSRF
- WordPress-malware en misconfiguraties
- Server headers, CORS, CSP
Wat je krijgt:
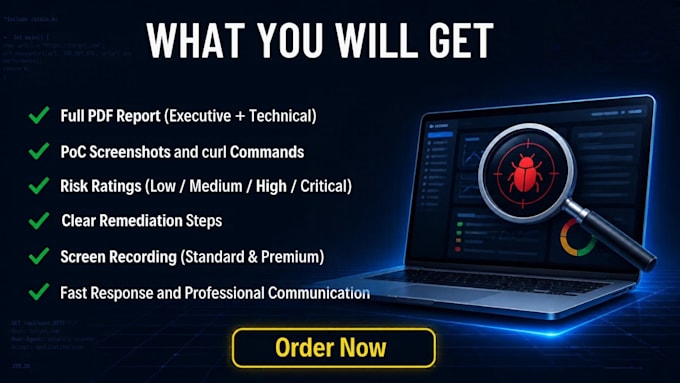
- Volledig PDF-rapport (Executive + Technical)
- PoC-screenshots en curl-commando's
- Risicobeoordeling (Low/Medium/High/Critical)
- Duidelijke remediëringsstappen
Waarom ik:
- Echte bug bounty-ervaring
- Rapporten geaccepteerd door HackerOne, Bugcrowd, Intigriti
- Snelle reactie en professionele communicatie
Opmerking: De scope moet binnen de publieke bug bounty-programma's vallen of op jouw eigen eigendom. Geen illegale testen.
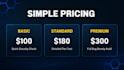

Platformtesten:
Website testen
Apparaat:
PC
•
Linux
Automatische vertaling
Q1: Lever je bewijzen van concept (PoC) aan?
A: Ja, elke bevinding bevat een screenshot, request/response en curl-commando. Premium bevat ook schermopname.
Q2: Kun je API's of mobiele backends testen?
A: Ja. Ik test REST/GraphQL API's, JWT-fouten, IDOR, bypass van rate limits en logische bugs met dezelfde grondigheid als webbrowsing.
Q3: Test je production websites?
A: Ja, zolang jij eigenaar bent van de website of schriftelijke toestemming hebt om deze te testen.