Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Cybersecurity, GRC, ISO 27001 en Vulnerability Assessment
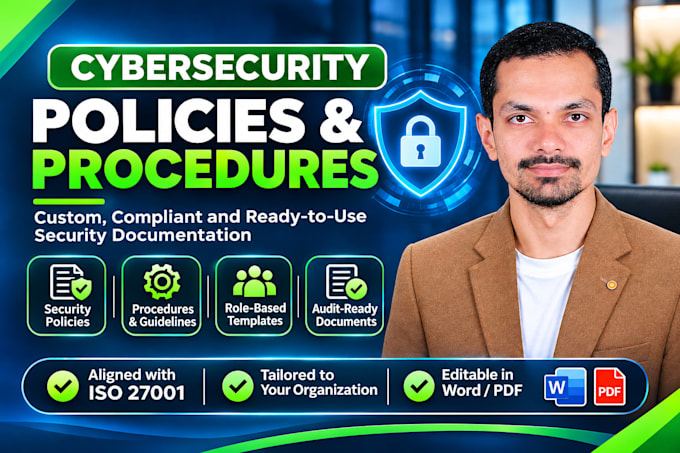
Professionele cybersecurity-beleidslijnen, SOPs en informatiebeveiligingsdocumentatie
Nood aan op maat gemaakte cybersecurity-beleidslijnen om het beveiligingsbestuur en de naleving in jouw organisatie te versterken?
Ik ben een cybersecurity-professional met certificaten in CISM, CompTIA Security+, ITIL 4 en CCNA, en praktische ervaring in informatiebeveiliging, IT-governance, risicobeheer en technische documentatie.
Mijn diensten omvatten:
Kaderafstemming:
Waarom voor mij kiezen?
Stuur mij een bericht voordat je bestelt om jouw vereisten en gewenste kaders te bespreken.
Type document:
Technische specificaties
•
Regelgevingsdocumenten
Branche:
Cyberbeveiliging
Taal:
Engels
•
Duits
Laat het de freelancer weten als je voorkeuren voor of zorgen hebt over het gebruik van AI-tools voor het voltooien en/of leveren van je bestelling.
Automatische vertaling
Maak jij aangepaste cybersecurity-beleidslijnen?
Ja. Ik ontwikkel documentatie die is afgestemd op de omvang, industrie, activiteiten en beveiligingsvereisten van jouw organisatie, in plaats van alleen maar generieke sjablonen.
Kun je beleidslijnen afstemmen op ISO 27001 of NIST?
Ja. Ik kan relevante beleidsinhoud koppelen aan ISO/IEC 27001, NIST CSF, CIS Controls of andere afgesproken kaders. Formele certificering en nalevingsbeoordelingen zitten hier niet bij.
Ontvang ik bewerkbare documenten?
Ja. De uiteindelijke documenten worden geleverd in Microsoft Word- en PDF-formaat, zodat jouw organisatie ze kan beoordelen, bijwerken en bijhouden.
Kun je een compleet cybersecurity-beleidshandboek maken?
Zeker. Ik kan een gecoördineerde set informatiebeveiligingsbeleid, SOPs en ondersteunende documentatie verzorgen via een op maat gemaakt pakket.
Zorgt u voor geheimhouding?
Ja. Ik behandel door de klant verstrekte informatie vertrouwelijk en gebruik deze alleen voor het afgesproken project, conform de platformvoorwaarden en toepasselijke vereisten.
Kun je onze bestaande beleidslijnen bijwerken?
Ja. Ik kan bestaande documentatie beoordelen en herzien om duidelijkheid, consistentie en afstemming met jouw gewenste kaders en bedrijfspraktijken te verbeteren.
