Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cybersecurity specialist, Pentest rapporten en beveiligingsaudits
Ik voer een volledig digitaal forensisch onderzoek uit op jouw digitale bewijs. Ik gebruik industrienorm forensische tools zoals Autopsy en FTK Imager om verwijderde bestanden te herstellen, schijfimages te analyseren, browsergeschiedenis te onderzoeken en digitale artifacts te extraheren.
Mijn diensten omvatten bestandsherstel, schijfimaging, e-mail forensisch onderzoek, geheugenforensisch onderzoek, hex dump analyse en browsergeschiedenis analyse. Ik ontwikkel ook aangepaste Python-scripts en forensische tools op maat voor jouw specifieke zaak.
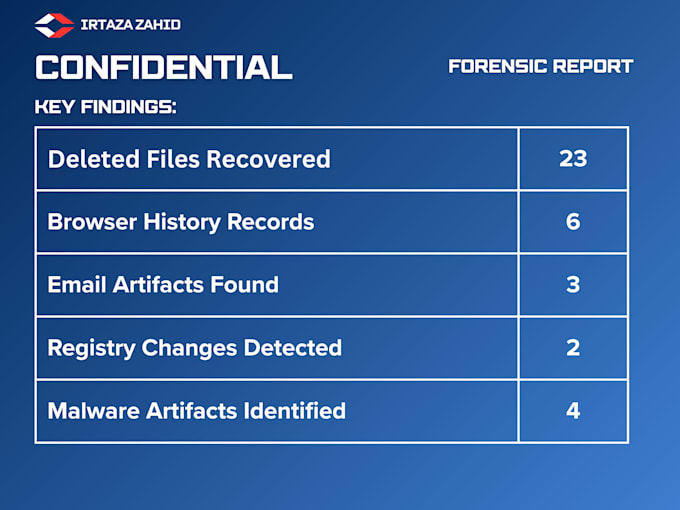
Wat je ontvangt is een professioneel forensisch rapport met samenvatting, gedetailleerde bevindingen, screenshots en bewijs-tijdlijn. Voor premium klanten lever ik rapporten die klaar zijn voor de rechtbank met documentatie van de chain of custody.
Ik behandel alle zaken met volledige vertrouwelijkheid en ben NDA-vriendelijk. Alle bewijsstukken worden veilig behandeld en na levering verwijderd.
Of je nu een student bent die een forensisch rapport nodig heeft voor je project, een professional die een incident onderzoekt, of een advocaat die digitale bewijsstukken voor een zaak nodig heeft, ik kan helpen.
Neem contact met me op om je forensisch onderzoek te bespreken.


Automatische vertaling
Q1. Wat is inbegrepen in het Basic pakket?
Het Basis pakket omvat bestandsherstel, analyse van verwijderde data en een basis forensisch rapport met bevindingen. Het is perfect voor snelle data recovery en basis forensische behoeften.
Q2. Wat is het verschil tussen Standaard en Premium?
Standaard omvat volledig forensisch onderzoek met Autopsy en FTK Imager met een gedetailleerd rapport en screenshots. Premium bevat alles in Standaard plus aangepaste Python-scripts, geheugenforensisch onderzoek, e-mail forensisch onderzoek, hex dump analyse en een rapport dat klaar is voor de rechtbank met chain of custody documentatie.
Q3. Met welke apparaten en data werk je?
Ik werk met Windows-systemen, schijfimages, geheugen dumps, e-mailbestanden, browsergeschiedenis en verschillende forensische bestandsformaten. Ik kan harde schijven, SSD's, USB-sticks en geheugenopnames analyseren.
Q4. Zijn mijn bestanden en data veilig en vertrouwelijk?
Ja. Alle data wordt met volledige vertrouwelijkheid behandeld. Ik ben NDA-vriendelijk en alle bestanden worden direct na levering verwijderd. Jouw privacy staat voorop.
Q5. Bouw je aangepaste forensische tools?
Ja. Premium omvat aangepaste Python-scripts en forensische tools voor jouw zaak. Ik heb onder andere BitLocker Key Finder, bewijs parsing scripts, geautomatiseerde rapportage, registry analyse, file carving en log analyse scripts ontwikkeld. Elk tool is specifiek voor jouw case gebouwd met broncode inbegrepen.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222

Verenigde Staten
Thank you!
US$ 200-US$ 400
Prijs
1 dag
Looptijd
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222
Verenigde Staten
Thank you!
US$ 200-US$ 400
Prijs
1 dag
Looptijd