Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Webontwikkelaar, cyber security specialist, SEO expert : Nithursan
Niveau 1
Voldoet aan bepaalde prestatiecriteria en toont een sterke potentie op de marktplaats.
Zeer responsief
Geeft doorgaans uitzonderlijk snel antwoord
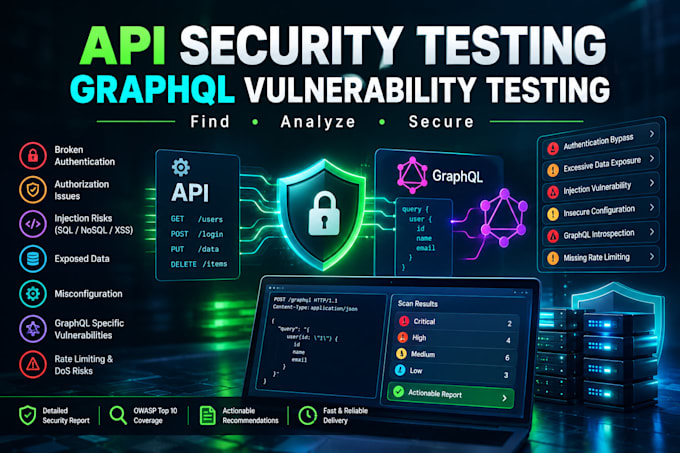
Stellen je APIs gevoelige data bloot? Geautomatiseerde scanners missen de kritieke, meerstaps kwetsbaarheden die echte datalekken veroorzaken.
Ik bied deskundige, handmatige API Security en GraphQL Penetration Testing om je backend te versterken tegen geavanceerde bedreigingen. Ik benader je infrastructuur met een bug-bounty mentaliteit en vind de kritieke fouten die anderen over het hoofd zien.
Mijn testscope omvat:
Wat je ontvangt:
Wacht niet op een breach. Stuur me een bericht voordat je bestelt om je doel en tech stack te bespreken.
Testapplicatie:
API
Ontwikkelingstechnologie:
JavaScript
•
Node.js
•
NoSQL
•
Python
•
SQL
Apparaat:
PC
•
Mac
•
Linux
•
iPhone
•
Android telefoon
Automatische vertaling
Wat heb ik nodig om te starten met de API-penetratietest?
Ik heb de API-documentatie nodig (Swagger, OpenAPI of Postman collectie), een lijst van doel-endpoints en geldige testgegevens met verschillende privileges.
Test je specifiek op GraphQL?
Ja. GraphQL heeft unieke aanvalsvectoren. Ik test op leaks in introspection, alias-gebaseerde bypasses van rate limits, kwaadaardige batching en diep geneste queries die resource exhaustion veroorzaken.
Waarom is handmatig testen beter dan geautomatiseerde scanners?
Geautomatiseerde scanners missen regelmatig business logic fouten en complexe Broken Object Level Authorization (BOLA/IDOR) kwetsbaarheden. Menselijke testers valideren resultaten, begrijpen business logic en passen aanvalspaden aan.
Wat omvat het eindproduct?
Een uitgebreide Vulnerability Assessment en Penetration Testing (VAPT) rapport met CVSS severity scores, exacte Proof of Concept (PoC) stappen en remediatie-instructies.
Kun je mijn API testen in een productieomgeving?
Ja, ik gebruik gecontroleerde, niet-destructieve testtechnieken onder afgesproken beperkingen. Testen in een speciale staging- of QA-omgeving wordt echter sterk aanbevolen.
Controleer je op database-injecties en client-side fouten?
Ja. Ik test alle door de gebruiker controleerbare input grondig op database-exploitatie (SQLi/NoSQLi), complexe XSS regex bypasses en GraphQL-injecties gericht op onderliggende resolvers.
Bied je een Proof of Concept (PoC) voor de gevonden bugs?
Ja. Elke geïdentificeerde kwetsbaarheid bevat een stapsgewijze reproductiegids en aangepaste exploit payloads zodat je ontwikkelteam de fout gemakkelijk kan verifiëren.
Test je op Remote Code Execution (RCE)?
Ja. Het identificeren van kritieke kwetsbaarheden zoals remote code execution is een primaire focus. Ik analyseer actief endpoints op ongeautoriseerde uitvoeringspaden en systemische server-level fouten.
Bied je een her-test aan nadat we patches hebben toegepast?
Ja. Afhankelijk van het gekozen pakket bied ik her-testen aan om te verifiëren dat de beveiligingspatches van je ontwikkelteam de gerapporteerde kwetsbaarheden succesvol hebben verminderd.