Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cybersecurity analist SIEM EDR
Wil je hulp bij het bouwen van overzichtelijke Splunk dashboards, het schrijven van complexe SPL-queries of het opzetten van betrouwbare alerts? Wil je begrijpen hoe je logs werken en sneller SPL leren?
Ik ben een SIEM & Splunk specialist. Ik help klanten waardevolle inzichten uit hun machine data te halen, afwijkingen te detecteren met nauwkeurige alerts en Splunk onder de knie te krijgen door duidelijke uitleg en gestructureerde dashboards.
Wat ik aanbied:
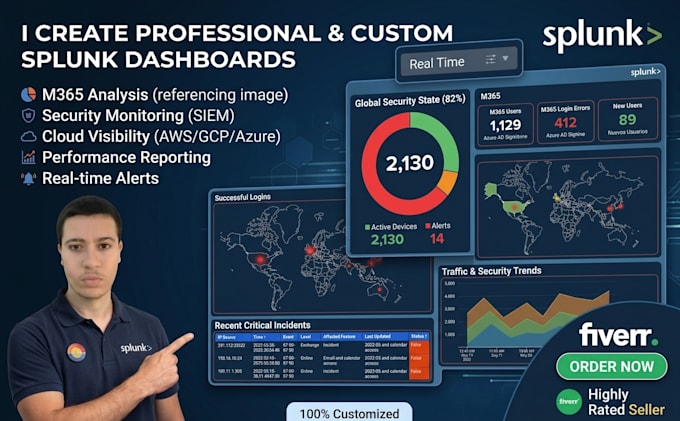
- Op maat gemaakte interactieve dashboards: Visueel aantrekkelijke dashboards met dynamische filters, dropdowns, tijdpickers en grafieken, afgestemd op jouw operationele of beveiligingsbehoeften.
- SPL-query schrijven & optimaliseren: Het maken en troubleshooten van queries met commando's zoals stats, eval, rex, lookup, timechart en transaction voor snelle zoekresultaten.
- Alerts & geplande rapporten:* Het opzetten van automatische alerts met juiste drempels om valse positieven te minimaliseren.
- Logonderzoek & analyse: Het doorzoeken van je event logs om fouten, beveiligingsbedreigingen, prestatieproblemen of gebruikstrends te identificeren.
- Splunk & SPL begeleiding / training: Stapsgewijze uitleg om je te leren hoe Splunk werkt, hoe je door de UI navigeert en hoe je zelfverzekerd je eigen SPL-queries schrijft.

Apparaat:
Desktop
•
Laptop
•
Server
•
Mobiel
•
Overige
Besturingssysteem:
Windows
•
Linux
•
Ubuntu
