Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cyber Security, Elektrotechnisch adviseur
Is je website of webapp echt veilig?
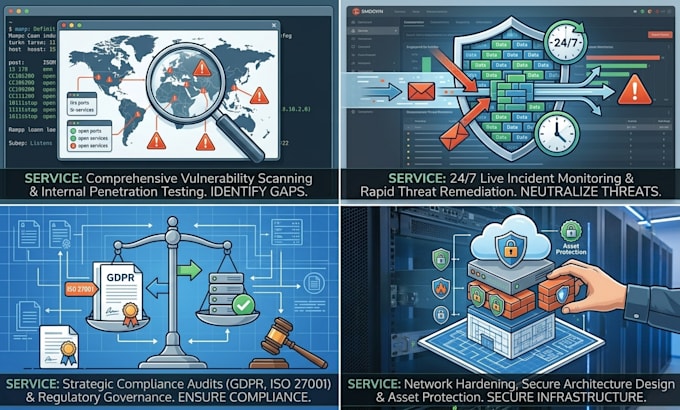
Ik bied professionele webapp security testing en kwetsbaarheidsanalyse om beveiligingszwaktes te identificeren voordat ze echte bedreigingen worden.
Met behulp van Burp Suite, OWASP ZAP en kwetsbaarheids-scanners beoordeel ik je applicatie volgens industry-standard security testing methodes.
Mijn service kan onder andere omvatten:
Webapp security testing
Kwetsbaarheidsanalyse
OWASP-gebaseerde security checks
Handmatige security testing
Kwetsbaarheden identificeren & valideren
Risico- en ernstbeoordeling
Gedetailleerde security rapporten
Praktische aanbevelingen voor verbetering
Je ontvangt een Duidelijk, uitvoerbaar rapport waarin wordt uitgelegd wat is gevonden, waarom het belangrijk is, de ernst en hoe het kan worden opgelost.
Of je nu ontwikkelaar, startup, website-eigenaar of bedrijf bent, ik help je om je beveiligingspositie beter te begrijpen.
Alle tests worden alleen uitgevoerd op systemen waarvoor je toestemming hebt.
Heb je een specifieke wens? Neem contact met me op voordat je bestelt, zodat we de scope kunnen bepalen en het juiste pakket voor jouw project kunnen kiezen.
Apparaat:
Desktop
•
Laptop
•
Server
•
Mobiel
•
Tablet
Besturingssysteem:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Automatische vertaling
Wat heb je van mij nodig om de beveiligingsbeoordeling te starten?
Ik heb de URL van de doelwebsite of webapp, de afgesproken scope van de test en eventuele benodigde testgegevens of toegangsgegevens nodig. Je moet toestemming hebben om het doel systeem te testen.
Welke soorten beveiligingstesten bied je aan?
Ik bied webapp security testing, kwetsbaarheidsanalyse, handmatige security checks en OWASP-gebaseerde tests. De exacte scope hangt af van het pakket dat je kiest.
Ontvang ik een security rapport?
Ja. Je ontvangt een duidelijk rapport waarin de geïdentificeerde kwetsbaarheden worden beschreven, inclusief hun ernst, mogelijke impact, bewijs waar nodig en praktische aanbevelingen voor verbetering.
Voer je handmatige tests uit of alleen geautomatiseerde scans?
Ik combineer handmatige security testing met geautomatiseerde kwetsbaarheids-scans. Handmatige tests helpen bevindingen te valideren en problemen te ontdekken die geautomatiseerde scanners kunnen missen.
Kun je een website testen die nog in ontwikkeling is?
Ja. Ontwikkel- en staging-omgevingen kunnen worden getest, mits je toestemming hebt en de omgeving toegankelijk is voor testen.
Kun je API's of webapp endpoints testen?
Ja. API- en endpoint-tests kunnen worden inbegrepen als ze binnen de afgesproken scope vallen. Neem contact met me op voordat je bestelt als je API-specifieke tests nodig hebt.
Zul je de kwetsbaarheden die ik vind oplossen?
De standaard service richt zich op identificatie, validatie, rapportage en remediation begeleiding. Kwetsbaarheidsremediatie of codewijzigingen kunnen apart worden besproken afhankelijk van het project.
Wat als ik een grotere of complexere security assessment nodig heb?
Geen probleem. Als je project de scope van de genoemde pakketten overschrijdt, neem dan contact met me op voordat je bestelt. Ik kan je wensen bekijken en een op maat gemaakt aanbod doen.
Is toestemming vereist voor security testing?
Ja. Ik voer alleen security tests uit op systemen waarvoor je expliciete toestemming hebt. Ik test geen systemen van derden zonder toestemming.