Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Website-beveiligingscontroles, risicobeoordelingen en naleving, CISM
Een klant heeft een beveiligingsvragenlijst ontvangen, jouw cyberverzekeringsvernieuwing vraagt hoe je risico’s beheert, of jouw raad wil weten waar je staat. Ik lever je een daterende, geprioriteerde risicobeoordeling die het antwoord geeft, opgebouwd uit de informatie en documenten die je deelt.
Wat je krijgt:
Hoe het werkt:
Ontworpen voor kleine en middelgrote bedrijven, klinieken, fintechs en SaaS-teams. Ik scan of log nooit in op jouw systemen.
Dit is geen penetratietest, geen certificering en geen juridisch advies.
Type bedrijf:
Start-ups
•
MKB-bedrijven
Branche:
Cyberbeveiliging
•
Financiële diensten
•
Software
Automatische vertaling
Testen of scannen jullie systemen?
Nee. De beoordeling is gebaseerd op de informatie en bewijzen die jij aanlevert. Ik scan, test of log in op jouw systemen niet. Als een penetratietest meerwaarde oplevert, staat in het rapport waar die het meeste oplevert.
Is dit een certificering- of complyance-audit?
Nee. Het is een risicobeoordeling. Het kan je helpen bij de voorbereiding op ISO 27001, SOC 2 of een klantvraag, maar het certificeert je niet en geeft geen wettelijke conformiteit aan.
Wat als we niet veel documentatie hebben?
Dat komt vaak voor. Antwoord wat je kunt. Ontbrekend bewijs wordt weergegeven als een hiaten-evidentie, zodat je precies weet wat je vervolgens moet verzamelen.
Welke risicomethode gebruik je?
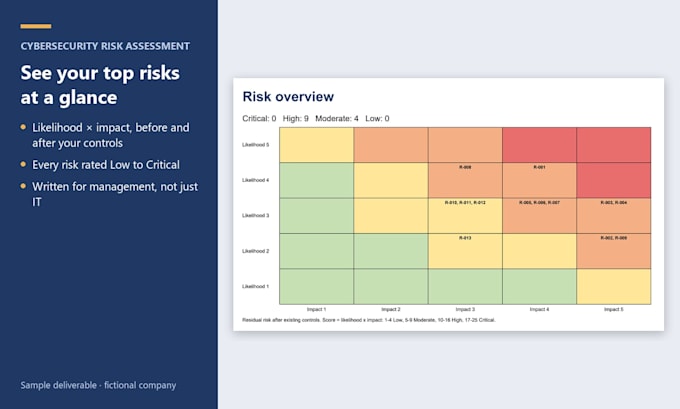
Waarschijnlijkheid (1-5) x impact (1-5), gescoord voor en na jouw bestaande controles en beoordeeld als Low, Moderate, High of Critical. Als je een goedgekeurde risicomethode hebt, gebruik ik die.
Hoe wordt onze informatie behandeld?
Het wordt alleen gebruikt voor jouw beoordeling. Ik gebruik AI-ondersteunde tools (Anthropic's Claude API) om jouw antwoorden te analyseren, en ik bekijk alle uitkomsten zelf. Stuur geen wachtwoorden of sleutels, en laat persoonlijke gegevens achter die de beoordeling niet nodig heeft.
Kan ik een voorbeeld zien?
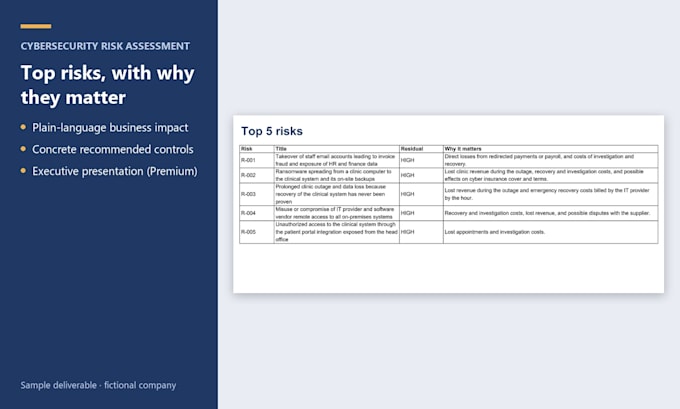
Ja. De gallery toont pagina’s uit een voorbeeldrapport voor een fictief bedrijf. Stuur me een bericht voor het volledige voorbeeldrapport.