Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD

Automatische vertaling
Heb je een app gebouwd met Lovable, v0, Bolt, Cursor of ChatGPT – en werkt het nu niet meer? Je bent niet de enige. AI-gegenerate code ziet er geweldig uit tot er iets misgaat: knoppen werken niet meer, de build crasht, APIs time-out, layouts vallen in elkaar op mobiel. En de AI plakt haar eigen fouten in cirkels.”
Ik fix de echte code eronder.
Ik ben enterprise-ontwikkelaar en SANS/GIAC-gecertificeerde analist (GREM, GCFA, GMON) die dagelijks met AI-gegenerate codebases werkt - JavaScript/TypeScript, React, Next.js, Python, Node - en ik weet precies waar vibe-coded apps fout lopen.
Wat je krijgt:
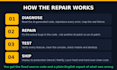
- Diagnose van elke fout, niet alleen het symptoom
- Echte fixes in de broncode, geen extra AI-tape
- Schone console, werkende functies, builds die slagen
- Een duidelijke, in gewoon Engels uitgelegde rapportage van wat er kapot was en waarom
- De gerepareerde broncode, die jij mag houden
Ik debug prod-systemen voor mijn brood. Waar de AI gokte, verifiëren ik. Waar het patches op patches stapelde, herstel ik een duidelijke structuur.
Heb je een console-fout, een vastgelopen deployment, of een app die bijna werkt? Stuur het op – ik vertel je wat er mis is voordat je bestelt.
SANS Certified Malware Analyst Forensic Expert
Talen
Automatische vertaling
Automatische vertaling
Welke AI builders ondersteun je?
Lovable, v0, Bolt, Replit, Base44, Cursor en ChatGPT-gegenereerde code - elke JavaScript-, TypeScript-, React-, Next.js-, Python- of Node-app. Als het in een browser draait of vanaf GitHub wordt uitgerold, kan ik het oplossen.
Wat als mijn app niet meer te redden is?
Na de diagnose zeg ik eerlijk wat er aan de hand is. De meeste problemen zijn op te lossen – en als een schone rebuild goedkoper is dan patchen, zeg ik dat voordat je één euro uitgeeft.
Ondertekent u NDA's?
Ja. Jouw code, data en idee blijven strikt vertrouwelijk.


