Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
IT-ontwikkelaar
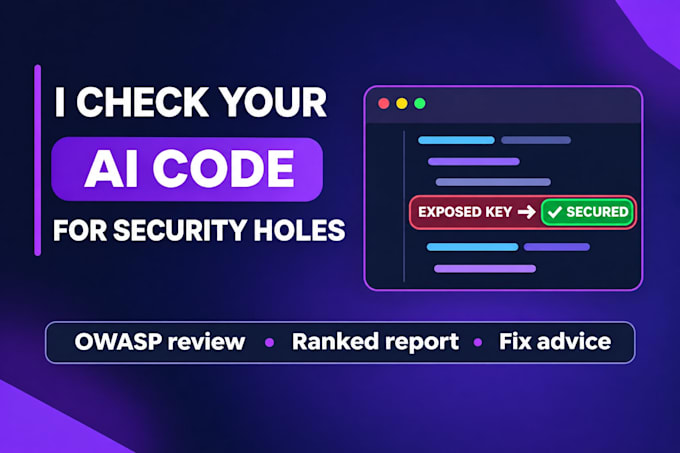
AI-tools schrijven code die werkt, maar niet altijd code die veilig is. Typische problemen: API-sleutels in de frontend achtergelaten, database-tabellen die voor iedereen toegankelijk zijn, ontbrekende login-controles, zwakke inputafhandeling. Ik kijk jouw app hierop na en vertel je wat je eerst moet aanpassen.
Wat ik controleer (op basis van de OWASP Top 10):
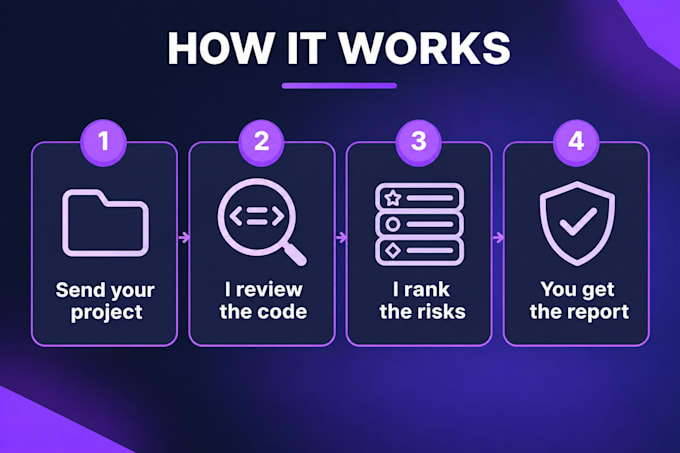
Wat je krijgt: een schriftelijk rapport gerangschikt op risico, met een eenvoudige uitleg en een voorgestelde oplossing voor elke bevinding. In het hogere pakket pas ik de afgesproken fixes toe.
Dit is een code- en configuratierapportage, geen garantie dat de app veilig is. Ik beoordeel uitsluitend apps die jij bezit, en ik heb nooit productie-wachtwoorden nodig.
Ik gebruik AI-ondersteunde tools in mijn werkwijze en beoordeel alle code zelf voordat ik oplever.
Ontwikkelingstechnologie:
TypeScript
Expertise:
Schone code
•
Foutafhandeling
•
Versiebeheer