Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
AI Automatisering en Agent Builder
Je CI-caches versnellen builds. Ze kunnen ook je inloggegevens meenemen naar iedereen die een pull request opent.
Als een workflow cargo login, docker login of npm login uitvoert, of een geheim schrijft in een map die actions/cache opslaat, krijgt de volgende job die die cache herstelt het token, inclusief jobs die door buitenstaanders worden getriggerd. Het is makkelijk over het hoofd te zien tijdens review omdat de twee delen in verschillende stappen of bestanden zitten.
Wat je krijgt:
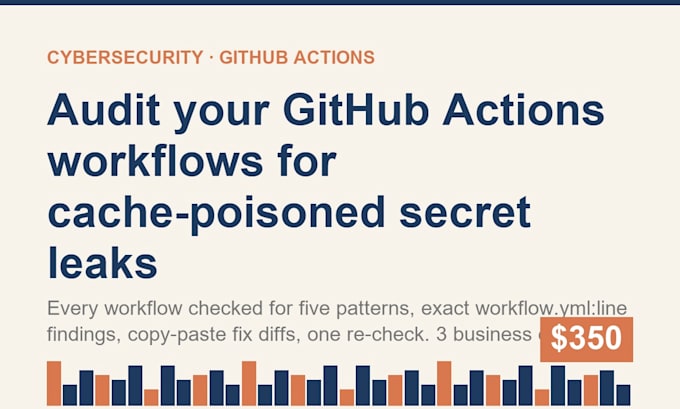
Elke workflow in je repo gecontroleerd op credential-bestanden binnen cached paden, geheime gegevens geschreven in cached mappen, pull-request jobs die een cache herstellen, een privileged job die besmet is, en checkout tokens achtergelaten in .git/config.
Een findings-tabel met de exacte workflow.yml:regel voor elk probleem en waarom het belangrijk is.
Een kopieer-plak fix diff voor elk probleem.
Een hercontrole nadat je de fixes hebt doorgevoerd.
Wat ik nodig heb: leesrechten op de repo, of een zip van .github/workflows. Er wordt niets uitgevoerd op jouw infrastructuur.
Herbruikbare workflows en samengestelde acties worden handmatig beoordeeld; het rapport vermeldt welke ik heb gelezen.
Tools:
GitHub
Frameworks:
Npm
Cloudprovider:
Overige
Programmeertaal:
Bash
•
Python
Expertise:
Debuggen
•
Configuratie
