Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Ik vind en los echte beveiligingsfouten op in webapplicaties, API's en WordPress-plugins, en ik lever je een duidelijk rapport plus werkende oplossingen, geen enge PDF die je niet kunt gebruiken.
Wat je krijgt: elke bevinding met de exacte locatie, waarom het exploiteerbaar is en hoe je het kunt oplossen, gevolgd door de oplossing zelf als een patch of pull request die bouwt en je tests doorstaat.
Ik richt me op de bugs die er echt toe doen: gebroken toegangscontrole en autorisatie, injectie, SSRF, onveilige standaardinstellingen en afhankelijkheidsrisico's. Mijn open-source beveiligingswerk is openbaar op research.itsjustin.me.
Dit is alleen geautoriseerde, defensieve security. Ik review code die jij bezit of waar je duidelijk toestemming voor hebt. Ik val geen live systemen of third-party targets aan.
Stuur me eerst een bericht met je stack en ongeveer hoe groot de codebase is, en ik vertel je eerlijk welke package geschikt is en wat ik kan beloven.

Ontwikkelingstechnologie:
JavaScript
Automatische vertaling
Test je tegen mijn live site?
Nee. Ik doe een statische review van je broncode en lever fixes. Elke dynamische test gebeurt alleen als je dat schriftelijk toestaat en het jouw eigen systeem is.
Wat krijg ik aan het einde?
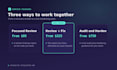
Een bevindingenrapport met de exacte locatie en ernst van elk probleem, plus oplossingen als een patch of pull request die bouwt en je tests doorstaat, voor de Review and Fix en Audit and Harden pakketten.
Welke talen en stacks behandel je?
JavaScript en TypeScript, Python, PHP en WordPress, en Go.
Teken je een NDA?
Ja, op verzoek.


