Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
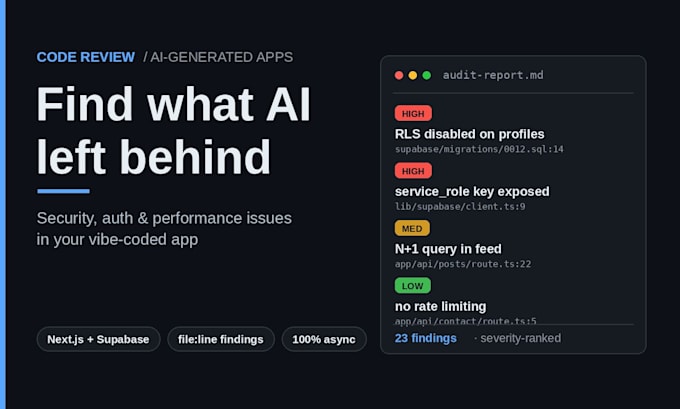
Heb je een app gebouwd met Lovable, Bolt, Cursor of Replit? AI schrijft code die draait én code die uitlekt. 45% van de door AI gegenereerde code faalt voor de OWASP Top 10 (Veracode).
Ik analyseer je codebase en lever je een rapport met ernstniveau: elke bevinding inclusief exact bestand en regel, wat er mis is en hoe het op te lossen. Standaard en Premium bevatten ook een korte screen-capture video waarin de belangrijkste problemen worden doorlopen.
Geen calls. Geen productie-toegang. Je geeft leesrechten op de repo (of voer zelf de scanner uit en stuur me de output), en jij voegt zelf elke oplossing samen.
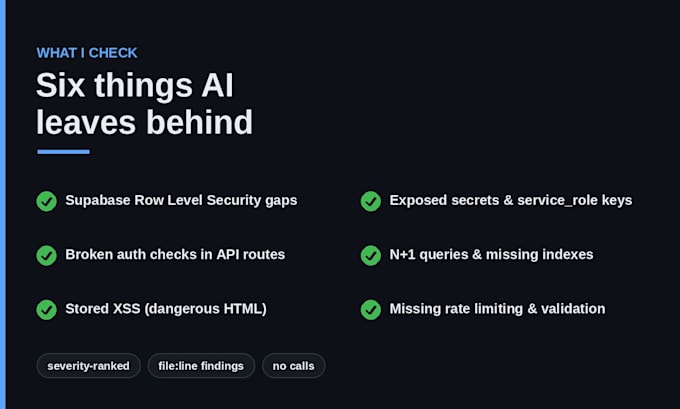
Wat ik controleer (opgezet voor Next.js + Supabase):
Elke bevinding wijst naar een specifiek bestand en regel die je zelf kunt verifiëren.
Ontwikkelingstechnologie:
TypeScript