Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Web Application Penetration Tester en API Security Specialist
Ben je zeker dat jouw webapp volledig veilig is tegen echte cyberaanvallen?
Geautomatiseerde scanners missen kritieke fouten in de bedrijfslogica en gebroken toegangscontroles. Met een sterke technische achtergrond in full-stack webapplicaties voer ik diepgaande handmatige penetratietests uit om kwetsbaarheden te identificeren voordat kwaadwillende hackers ze kunnen uitbuiten.
Wat ik Test (OWASP Top 10 & Verder):
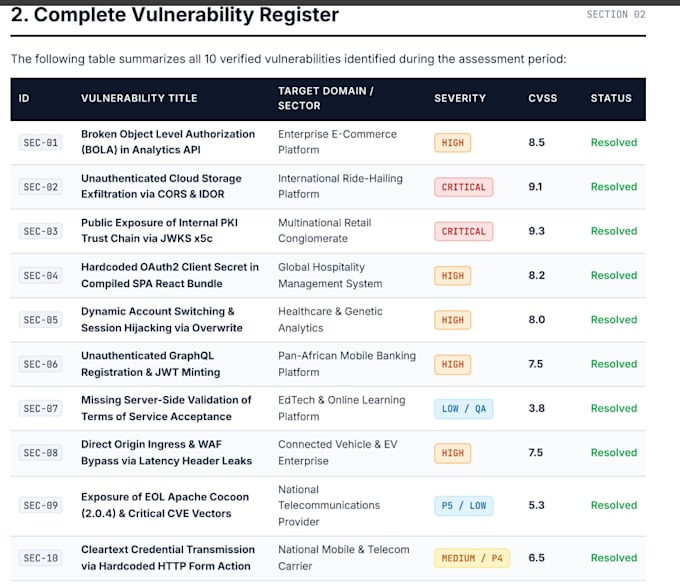
Gebroken toegangscontrole & IDOR (BOLA)
SQL-injectie & commando-injectie
Cross-Site Scripting (XSS) & CSRF
Authenticatie & sessiebeheer omzeilen
Beveiligingsfouten & blootstelling van gevoelige data
Fouten in bedrijfslogica & kwetsbaarheden in REST API
Leveringen:
Uitgebreid, professioneel PDF-rapport over security audit
Samenvatting voor het management
Gedetailleerde technische uitleg met reproductiestappen (PoC)
Duidelijke, ontwikkelaarvriendelijke remediëringsgids
Scope & Ethiek:
Ik voer uitsluitend geautoriseerde security assessments uit. Zorg dat je eigenaar bent of expliciete toestemming hebt om het doelwit systeem te testen.


Platformtesten:
Website testen
Apparaat:
PC
•
Android telefoon
Automatische vertaling
Wat heb je van mij nodig om te beginnen met testen?
Ik heb de doel-URL, scope van de beoordeling en testaccounts/credentials nodig (indien je geauthenticeerde gebruikersrollen test). Bevestig ook dat je toestemming hebt om de test uit te voeren.
Verstoort de penetratietest mijn live website of diensten?
Nee. Ik voer veilige, gecontroleerde handmatige tests uit zonder agressieve denial-of-service (DoS) aanvallen, zodat je productie- of staging-omgeving stabiel en operationeel blijft.