Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Security Architect: Microsoft Sentinel, KQL, SOAR en AI-agents
Niveau 1
Voldoet aan bepaalde prestatiecriteria en toont een sterke potentie op de marktplaats.
Sentinel ingeschakeld maar overspoeld door lawaaierige meldingen? Of je gaat opnieuw van start en wil dat het meteen goed wordt opgebouwd?
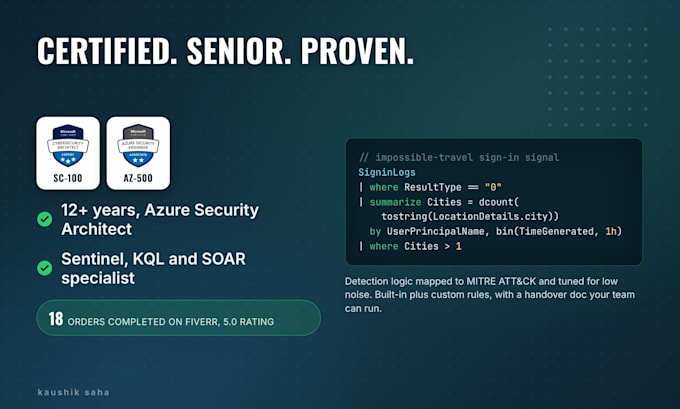
Ik ben Kaushik, een Azure Security Architect met meer dan 12 jaar ervaring in cybersecurity. Ik heb SC-100 en AZ-500. Ik bouw Microsoft Sentinel op de manier zoals een werkend SOC dat nodig heeft.
Wat je krijgt
Voor wie
Bedrijven en MSSP's die Sentinel opzetten, of teams met een workspace die getuned moet worden. Werkt samen met Defender XDR en het verenigde Defender-portaal.
Stuur me je scope voordat je bestelt. Ik bevestig het juiste pakket of stuur een aangepaste offerte voor grotere werkzaamheden.
Cloudprovider:
microsoft azure
Cloud computing resource:
Beveiligingsgroepen
•
Overige
Automatische vertaling
Mijn Sentinel draait al maar is lawaaierig. Kun je afstellen?
Ja. Ik bekijk je analytics-regels, zoek de regels die voor valse positieven zorgen, pas de KQL en drempels aan en voeg automatiseringsregels toe zodat analisten echte incidenten zien. Stuur me jouw luidruchtigste regels en gegevensbronnen en ik bevestig de reikwijdte.
Wat is inbegrepen in elk servicepakket?
Basic: Sentinel uitgerold, 3 gegevensbronnen verbonden, 10 ingebouwde regels ingeschakeld. Standard: voegt aangepaste KQL-regels toe, retentie-instelling en een workbook. Premium: het volledige pakket met SOAR-playbooks, MITRE ATT&CK-mapping en kostenafstelling.
Wat heb je van mij nodig om te beginnen?
Toegang tot jouw Azure-omgeving, de lijst gegevensbronnen die je wilt koppelen en jouw doelen: dreigingsdetectie, naleving, kosten of automatisering. Daarmee kan ik de scope bevestigen voordat je bestelt.
Biedt u ondersteuning na implementatie?
Ja. Na levering help ik met het beheren van Microsoft Sentinel, het oplossen van problemen en het soepel laten draaien van je security-operaties. Extra ondersteuning of teamtraining kan op verzoek worden geregeld.
Kan een pakket aangepast worden aan mijn omgeving?
Ja. Elke opzet wordt afgestemd op jouw omvang, cloud-gebruik en dreigingsmodel. Als jouw scope niet binnen een pakket past, stuur me een bericht en ik doe een custom offerte op basis van het werk.
Kun je niet-Microsoft data bronnen verbinden?
Ja. Syslog, Common Event Format (CEF) en maatwerkbronnen, naast Microsoft-verbinders zoals Entra ID, Defender en Microsoft 365.
Kun je playbooks bouwen voor geautomatiseerde reacties?
Ja. Ik bouw Logic Apps-playbooks die onderzoeks- en responsstappen automatiseren. Playbooks vallen onder Premium. Als playbooks alles zijn wat je nodig hebt, stuur me een bericht voor een custom offerte.
Gaat het lukken om samen door de dashboards en regels te lopen?
Ja. Premium bevat documentatie en een live walkthrough-sessie waarin de dashboards en regels worden behandeld.