Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
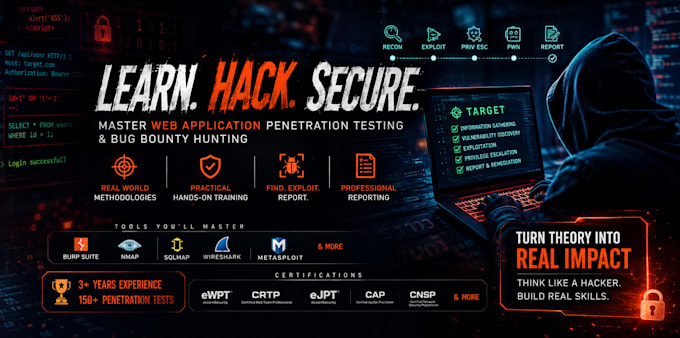
Wil je leren hoe je webapplicatie penetratietesten en bug bounty jagen uitvoert van een cybersecurity professional?
Ik ben een Cybersecurity Engineer met meer dan 3 jaar praktische ervaring en meer dan 150 penetratietests en kwetsbaarheidsbeoordelingen op webapplicaties, APIs en infrastructuur.
Ik bied praktische 1-op-1 training aan die je helpt te begrijpen hoe professionele security testers webapplicaties benaderen en kwetsbaarheden ontdekken, valideren en rapporteren.
Wat je kunt leren:
Fundamentals van webapplicatie security
Reconnaissance en ontdekking van attack-surface
Burp Suite en praktische testtechnieken
Authenticatie, autorisatie en IDOR
XSS, SQL Injection en andere veelvoorkomende kwetsbaarheden
API security testing
Business logic kwetsbaarheden
Kwetsbaarheidsvalidatie en proof of concept
Bug bounty methodologie en workflow
Helder en professioneel rapporteren van kwetsbaarheden
Verantwoordelijke disclosure en legale testpraktijken
Mijn training richt zich op praktische methodologie in plaats van alleen theorie. Ik pas de lessen aan op jouw huidige vaardigheidsniveau, of je nu een beginner bent, cybersecurity student, aspirant penetration tester of je voorbereidt op bug bounty jagen.