Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
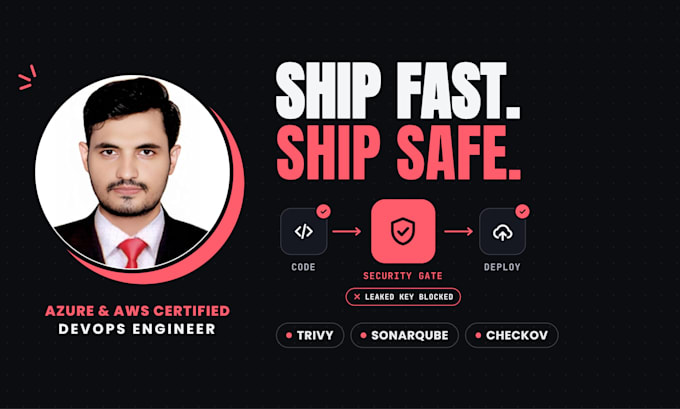
Azure- en AWS-gecertificeerde DevOps-engineer
Niveau 1
Voldoet aan bepaalde prestatiecriteria en toont een sterke potentie op de marktplaats.
ÉÉn gelekt API-sleutel of kwetsbaar pakket kan veel duurder uitpakken dan een beveiligingsopstelling. Ik voeg automatische beveiligingscontroles toe aan jouw CI/CD-pipeline, zodat problemen worden opgemerkt voordat ze in productie komen, zonder jouw team te vertragen.
Wat je krijgt:
Werkt met GitHub Actions, GitLab CI, Azure DevOps en Jenkins.
Werk je met AI-codeers-tools? AI-gegenereerde code kan hard-coded keys of verouderde pakketten bevatten. Deze controles vangen ze automatisch op.
Waarom ik: ik ben Microsoft-gecertificeerd (AZ-104, AZ-305, AZ-400, SC-900) en AWS Solutions Architect, en mijn eigen pipelines zijn beveiligd met Trivy en Checkov.
Elke bestelling eindigt met een kort rapport: wat is gevonden, wat ik heb opgelost en wat je daarna moet doen
Tools:
Docker
Frameworks:
Terraform
Cloudprovider:
Amazon Web Services
•
Google Cloud Platform
Programmeertaal:
C
Expertise:
Ontwikkeling
Automatische vertaling
Zullen beveiligingsscans mijn pipeline vertragen?
Meestal een minuutje of twee. Scans draaien waar mogelijk parallel en ik stem de poorten af zodat builds alleen falen bij echte risico’s, niet bij ruis.
Welke CI-tools ondersteun je?
GitHub Actions, GitLab CI, Azure DevOps en Jenkins. GitHub Actions en Azure DevOps zijn mijn sterkste punten.
Wat gebeurt er als een scan een probleem vindt?
De pipeline stopt en laat precies zien wat is mislukt en hoe het op te lossen. Voeg de Fix-veelvoorkomende bevindingen extra toe en ik los ze voor je op en voer de controles opnieuw uit.
Helpt dit bij AI-gegenereerde code?
Ja. AI-codeertools voegen soms hard-coded sleutels of verouderde pakketten toe. Geheimen- en afhankelijkheids-scans vinden dit automatisch bij elke push.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5

Verenigd Koninkrijk
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
2 dagen
Looptijd
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5
Verenigd Koninkrijk
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
2 dagen
Looptijd
