Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Wazuh SIEM specialist, detectie-engineer, officiële Wazuh-ambassadeur
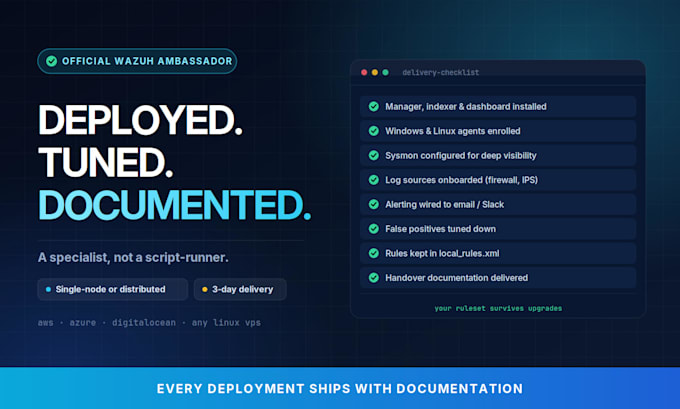
Laat een productieklare Wazuh SIEM implementeren, afstemmen en documenteren door een specialist, niet door een script-runner.
Ik ben een officiële Wazuh-ambassadeur en een werkend SOC-engineer. Ik heb Wazuh beheerd in een live enterprise SOC met meer dan 550 aangepaste detectieregels, Threat intel en logbronnen van meerdere leveranciers (Palo Alto, Suricata, Barracuda, Sysmon).
WAT JE KRIJGT: Wazuh manager, indexer & dashboard geïnstalleerd (cloud of on-prem) Windows/Linux agents geregistreerd, met Sysmon geconfigureerd voor diepgaande Windows zichtbaarheid Logbronnen onboard (firewalls, IPS, servers) Alerts die echt werken e-mail/Slack, afgestemd op het verminderen van false positives Aangepaste detectieregels gekoppeld aan MITRE ATT&CK (Premium) Heldere overdrachtsdocumentatie zodat jouw team het zonder mij kan uitvoeren
WAAROM IK: Echte SOC-ervaring, geen labeerkennis Ik gebruik local_rules.xml overrides correct jouw regelset blijft werken na upgrades
Stuur me een bericht voordat je bestelt met details over je omgeving (OS, aantal agents, logbronnen) en ik bevestig de scope en planning.


Cloudprovider:
Overige
Expertise:
Installatie
•
Backup
•
Debuggen
•
Ontwikkeling
•
Configuratie
Automatische vertaling
Mijn Wazuh is al geïnstalleerd maar kapot/luidruchtig.
Kun je het repareren? Ja — dat is vaak sneller dan een herinstallatie. Stuur me een bericht; ik maak er een maatwerkofferte van.
Installeer je via SSH of scherm delen?
Beide. Scherm delen (jij bestuurt, ik leid) is beschikbaar als je geen toegang kunt delen.
Kun je werken op mijn cloudservers (AWS/Azure/DigitalOcean)?
Ja, elke Linux VPS met 4GB+ RAM voor kleine implementaties. Ik adviseer de sizing voordat je bestelt.