Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Web- en API-beveiligingstesten, CTF-uitdagingontwikkeling
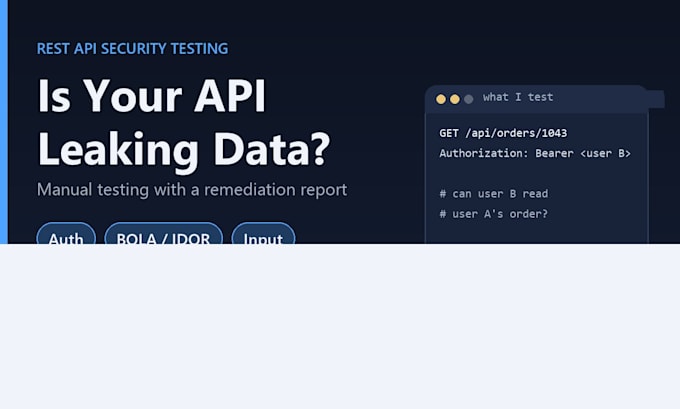
Wil je weten of jouw REST API één gebruiker toestaat om data van een andere gebruiker te lezen, of invoer accepteert die het niet mag? Ik test API’s die jij bezit of waarvoor je gemachtigd bent om te testen, en lever een rapport waarvan jouw ontwikkelaars direct aan de slag kunnen.
Wat ik controleer (afhankelijk van het pakket):
Verificatie en token-afhandeling
Toegang op object- en functioneel niveau (BOLA/IDOR)
Overmatige blootstelling van data en schrijfbare eigenschappen (mass assignment)
Invoervalidatie en injectie
Veiligheidsrelevante configuratie, bijv. CORS, headers en foutafhandeling
Dit zijn gebieden die ik test, geen gegarandeerde bevindingen.
Het Basic-pakket is een automatische scan met handmatige bevestiging van de resultaten. Standard en Premium zijn handmatige tests.
Elk rapport bevat scope en dekking, geverifieerde bevindingen met verzoek/antwoord-bewijs, risicobeoordelingen, corrigerende stappen en beperkingen. Scanner-uitvoer die ik niet kon bevestigen, wordt gemarkeerd als ongeverifieerd.
Scope wordt geteld op basis van eindpunten (methode + pad, bijv. GET /users/{id}) en gebruikersrollen. Gebruik een staging- of testomgeving en testaccounts. Stuur geen productie-wachtwoorden in de chat.
Niet inbegrepen tenzij overeengekomen: GraphQL, het vinden van undocumented endpoints, load/DoS-testing, code repareren, opnieuw testen na fixes.
Apparaat:
Desktop
•
Laptop
•
Server
Besturingssysteem:
Windows
•
Linux
•
Ubuntu
Automatische vertaling
Test je ook GraphQL?
Op maat gemaakte aanbieding uitsluitend. Introspectie ingeschakeld is een configuratie-observatie, geen bewijs van een kwetsbaarheid op zich.
Zul je kwetsbaarheden vinden?
Ik kan geen beloften doen over bevindingen. Je krijgt de gebieden die getest worden, eventuele geverifieerde problemen met bewijs, en wat niet is onderzocht.
Productie of staging?
Staging- of testomgevingen met testaccounts hebben de voorkeur. Ik voer geen disruptieve of load-tests uit tenzij jij ze schriftelijk afbakent.
Wat dekt een revisie?
Correcties of verduidelijkingen aan het opgeleverde rapport, niet het testen van nieuwe endpoints.
Wordt retesten inbegrepen?
Ja, met de Retesting After Fix extra. Het behandelt de bevindingen in mijn oorspronkelijke rapport, niet nieuwe eindpunten.
