Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD



Automatische vertaling
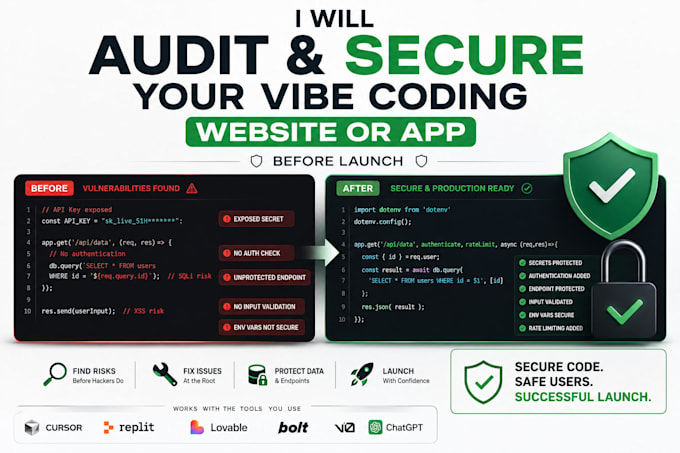
Vibe gecodeerd je website of app met Cursor, Replit, Lovable, Bolt, v0, of ChatGPT maar weet je niet zeker of het veilig is om te lanceren? AI-gegenereerde code bevat vaak verborgen beveiligingsproblemen: blootgestelde API-sleutels, ontbrekende authenticatiecontroles, onbeschermde databaseregels, of ongeverifieerde gebruikersinvoer. Ik bekijk je codebase, vind deze risico's en los ze op voordat echte gebruikers (of hun betalingen) je app aanraken.
Wat ik controleer:
Perfect voor:
Tech: React, Next.js, Node.js, Tailwind, REST APIs. Ik review code van elk AI-coding tool, ongeacht wat het heeft gegenereerd.
Stuur me een bericht met je repo/project link en ik vertel je wat ik vind en wat nodig is om het te fixen.
Full Stack Developer, TypeScript, React , Next Js, Express Js
Talen
Automatische vertaling
Automatische vertaling
Wat is een vibe coding beveiligingsaudit?
Ik bekijk je AI-gegenereerde codebase op veelvoorkomende beveiligingsrisico's — blootgestelde API-sleutels, ontbrekende authenticatiecontroles, onbeschermde database-toegang, en gaten in invoervalidatie — en geef je een rapport met oplossingen voor wat ik vind.
Mijn app is gebouwd met [Cursor/Replit/Lovable/Bolt/v0] — kan je het nog steeds auditeren?
Ja. Ik review code ongeacht welk AI-tool het heeft gegenereerd, omdat de onderliggende beveiligingsproblemen (blootgestelde sleutels, zwakke authenticatie, ongeverifieerde invoer) meestal vergelijkbaar zijn tussen tools.
Moet ik mijn broncode delen?
Ja — een repository link (GitHub) of geëxporteerde projectbestanden. Zonder toegang tot de daadwerkelijke code kan ik geen goede audit uitvoeren.
Wat als ik een kritisch probleem vind dat actief uitgebuit kan worden?
Ik meld het meteen, nog voordat ik het volledige rapport lever, zodat je de app offline kunt halen of de toegang kunt beperken terwijl de fix wordt uitgevoerd.
Zorgt dit ervoor dat mijn app 100% veilig is?
Geen enkele audit kan absolute veiligheid garanderen — nieuwe kwetsbaarheden komen voortdurend naar voren. Deze audit behandelt de meest voorkomende, hoog-impact risico's in vibe coded apps en vermindert je blootstelling aanzienlijk, maar voortdurende review wordt aanbevolen naarmate je app groeit.
Heb je admin toegang, hostinggegevens of API-sleutels nodig?
Voor een code-only scan (Basic), nee — alleen de repository. Voor fixes (Standard/Premium) kan ik beperkte toegang nodig hebben (bijvoorbeeld een staging omgeving of specifieke credentials), afhankelijk van wat er moet worden aangepast.
Wat is het verschil tussen Basic, Standaard en Premium?
Basic is een scan + geschreven rapport (je lost issues zelf op). Standard voegt fixes toe voor de top kritieke issues. Premium omvat een volledige audit, alle fixes, en extra hardening zoals rate limiting en sterkere authenticatiecontroles.
Mijn app is nog niet gelanceerd — moet ik dit toch doen?
Ja, bij voorkeur vóór lancering — het is veel makkelijker en goedkoper om beveiligingsgaten te dichten voordat echte gebruikers, betalingen of data betrokken zijn.