Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Automatische vertaling
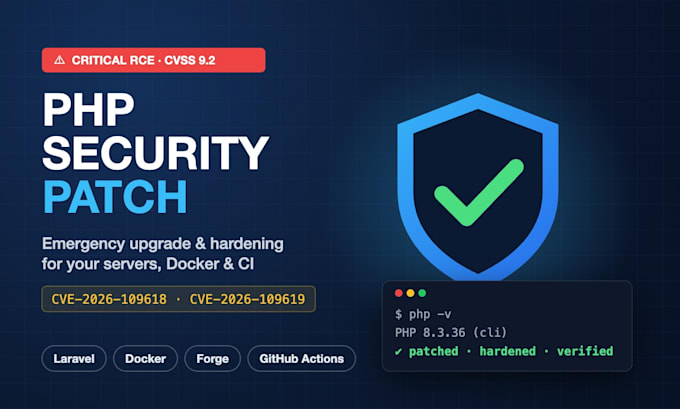
Op 21 oktober 2026 maakte PHP twee KRITIEKE ongeauthenticeerde remote code execution bugs in de PHP-core bekend: CVE-2026-109618 en CVE-2026-109619 (CVSS 9.2, PHP2Shell). Elke PHP 8.2 tot 8.5-installatie die webverkeer bedient, is getroffen: PHP-FPM, Apache mod_php, FrankenPHP, Docker-beelden. CISA heeft een waarschuwing uitgegeven en een publiek exploit wordt binnenkort verwacht.
De aanval raakt de session upload-progress-handler van PHP VOORDAT jouw applicatiecode draait, dus Laravel, Symfony of WordPress-hardening biedt geen bescherming. De enige volledige oplossing is het upgraden van PHP.
Ik ben een tech lead met 9 jaar ervaring in Laravel/PHP en productie CI/CD. Wat ik doe:
Ondersteund: Ubuntu, Debian, RHEL, Docker, Forge, Vapor, Ploi, cPanel, Kubernetes. Stuur me een bericht met jouw serveraantal voordat je bestelt.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Talen
Automatische vertaling
Automatische vertaling
Hoe weet ik of ik getroffen ben?
Als je PHP 8.2 tot 8.5 draait (of een oudere niet-ondersteunde versie) en HTTP-verzoeken afhandelt, ben je getroffen. Stuur me jouw php -v output en ik bevestig dit gratis.
Zal er downtime zijn?
Vaak enkele seconden terwijl PHP-FPM of Apache opnieuw opstart. Ik plan het samen met jou en kan zero-downtime doen bij load-balanced setups.
Welke toegang heb je nodig?
SSH-toegang met sudo, of een Forge/Ploi-uitnodiging voor een collega. Ik raad een tijdelijke gebruiker aan die je na levering kunt intrekken. Stuur nooit in plain text inloggegevens; gebruik een geheime link.
Wat als mijn host nog niet de gepatchte PHP-versie aanbiedt?
Ik pas onmiddellijk de gedocumenteerde tijdelijke mitigaties toe (upload-progress uit, body-limieten, worker recycling) en voltooi de upgrade zodra pakketten beschikbaar zijn, zonder extra kosten.
Dekt dit ook Laravel- of WordPress-updates?
Deze dienst behandelt runtime PHP en serverconfiguratie. Een framework- of afhankelijkheden-audit (composer audit en fixes) is beschikbaar als extra dienst of op maat.
