Door categorieën bladeren
Nederlands
$
USD
Maak verbinding met je AI



Automatische vertaling
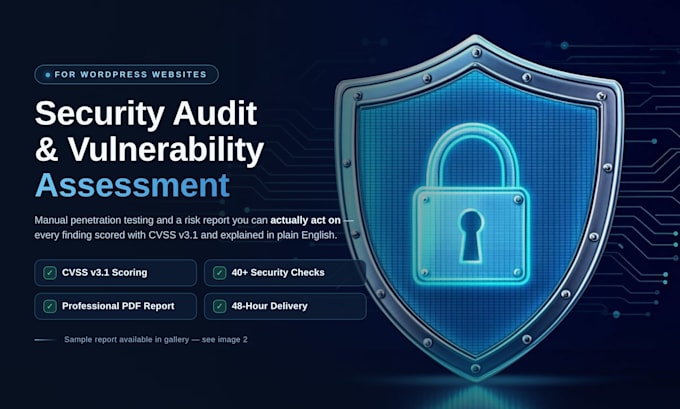
Is jouw WordPress-website veilig tegen hackers, malware en brute-force-aanvallen? Wacht niet tot je site is gehackt. Als cybersecurity-specialist voer ik een grondige beveiligingsaudit en kwetsbaarheidsanalyse uit die specifiek is afgestemd op WordPress-platforms.
WAT IK CONTROLER EN AUDITTEER:
WAT JE ONTVANGT:
WAAROM KIJKEN VOOR MIJ: Snelle responstijden, vakbekwame handmatige controle en betrouwbare communicatie.
Stuur me nu een bericht als je vragen hebt of op maat gemaakte wensen vóór het bestellen!
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Vulnerability Assessment and Ethical hacking
Talen
Automatische vertaling
Automatische vertaling
Zal deze penetratietest mijn website down zetten of live gebruikers beïnvloeden?
Nee. Alle tests zijn 100% veilig en niet-destructief. Ik voer nooit DoS/DDoS-aanvallen of destructieve payloads uit. Tijdens dalene inkomende verkeer voer ik veilig testen uit op jouw live productieomgeving of op een staging-server.
Wordt dit alleen automatisch gescand of gebeurt dit handmatig?
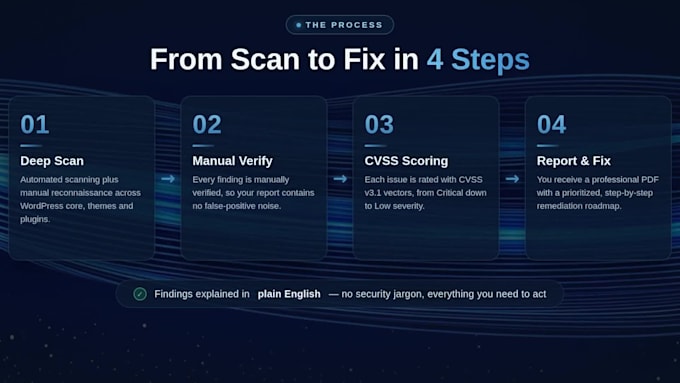
Standaard en Premium pakketten omvatten diepe handmatige penetratietesten met Burp Suite Pro en OWASP-methodologieën. Geautomatiseerde scanners missen tot 70% van de bedrijfslogica en IDOR-kwetsbaarheden—ik verifieer elke bevinding handmatig om valse positieven uit te sluiten.
Zal je een NDA tekenen om onze data te beschermen?
Zeker. Strikte vertrouwelijkheid is gegarandeerd. Ik teken graag de NDA van jouw bedrijf voordat we beginnen, en alle testlogbestanden, payloads en rapporten worden na voltooiing definitief verwijderd uit mijn lokale omgeving.
Heb je toegang nodig tot wp-admin of hosting om de beveiligingsaudit uit te voeren?
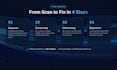
Voor Basic en Standard black/grey-box testing heb ik alleen jouw URL nodig (en een testabonnee-login als dat van toepassing is). Voor het Premium-pakket heb ik wp-admin- of CPanel/SSH-toegang nodig zodat ik de kwetsbaarheden persoonlijk kan patchen en de WAF kan configureren.
Kun je een WordPress-site schoonmaken die al geïnfecteerd is met malware?
Ja! Als jouw site momenteel gehackt, omgeleid of door Google op de zwarte lijst staat, stuur voor bestellen een bericht. Bij het Premium-pakket verwijder ik backdoors, ruim ik besmette kern-/plug-in-bestanden op en maak ik je site beter bestand tegen herinfectie.