Door categorieën bladeren
Nederlands
$
USD
Maak verbinding met je AI




Automatische vertaling
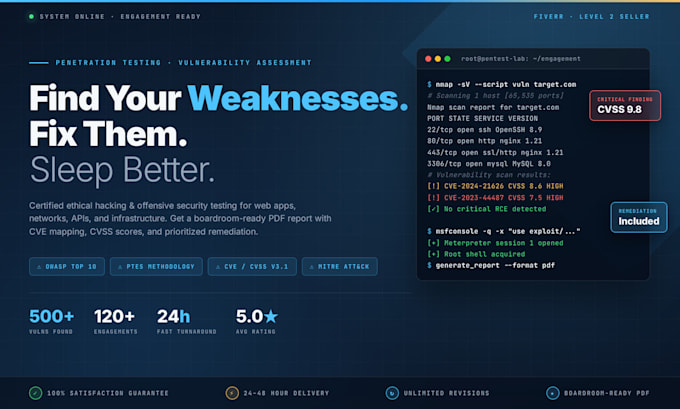
Jouw webapp heeft kwetsbaarheden waar je nog niet van af weet. Ik vind ze voordat kwaadwillenden ze ontdekken.
Ik ben een cybersecurity-specialist die handmatig penetratietests uitvoert, en niet alleen automatische scanners draait. Elke opdracht volgt de OWASP Testing Guide en de PTES-methodologie.
WAT IK TEST:
Volledig OWASP Top 10: SQLi, XSS, SSRF, IDOR, RCE, authenticatie omzeilen
Bedrijfskritische logica-fouten die automatische scanners missen
Sessiebeheer, JWT en cookiebeveiliging
API-eindpunten (REST/GraphQL) Standaard en Premium
Bestandsupload, toegangscontrole, privilege escalation
SSL/TLS-configuratie en beveiligingsheaders
WAT JE Krijgt:
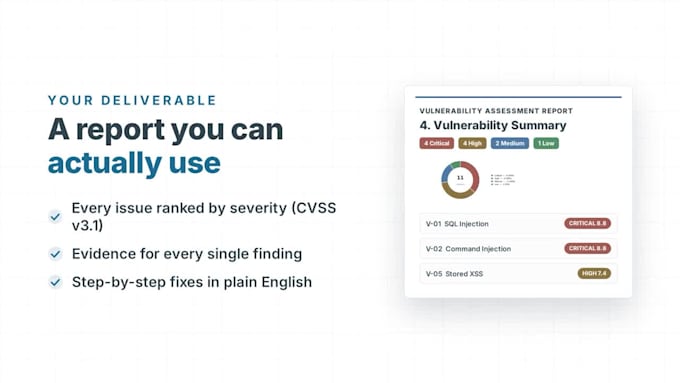
PDF-rapport (15-25 pagina's) met CVSS v3.1-scores voor de bevindingen
Stapsgewijze PoC met schermafbeeldingen voor elke kwetsbaarheid
Remediëringscode-snippets die direct door developers gebruikt kunnen worden
Executive summary voor niet-technische stakeholders
Gratis her-Test binnen 90 dagen na remediation
Alle testen zijn 100% veilig en niet-destructief. Geschikt voor staging of productie.
WAAROM IK: Handmatig testen. Reële CVE-kartering. Reacties binnen 5 minuten tijdens kantooruren.
Stuur me eerst een bericht met je URL voor een gratis voorlopige scope-review. Ik vertel je welk pakket bij jouw budget past.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Vulnerability Assessment and Ethical hacking
Talen
Automatische vertaling
Automatische vertaling
Gaat deze pentest mijn website downhalen of live gebruikers beïnvloeden?
Nee. Alle testing is 100% veilig en niet-destructief. Ik voer nooit DoS-aanvallen of destructieve payloads uit. Tests kunnen tijdens daluren of op een staging-server gepland worden.
Gebruik je geautomatiseerde tools of handmatige testing?
Standaard- en Premium-pakketten bevatten diepe handmatige penetratietest met behulp van industriële tools (Burp Suite, Nmap) en OWASP-methodologieën om valse positieven te elimineren.
Zou je een NDA ondertekenen om onze gegevens te beschermen?
Zeker. Strikte vertrouwelijkheid is gegarandeerd. Ik onderteken graag jouw NDA voordat we beginnen, en alle testgegevens worden definitief verwijderd na afronding van het project.
Bied je een her-test aan nadat mijn team de bugs heeft gepatched?
Ja! Zodra jouw ontwikkelaars de fixes toepassen met mijn remediation-handleiding, bied ik een verificatie-her-test aan (inbegrepen bij Premium) en ontvang je een bijgewerkt v2.0 Clean Report.