Door categorieën bladeren
Nederlands
$
USD
Maak verbinding met je AI
Levert jouw Security Operations Center meetbare securitywaarde?
Ik help CISOs, security leiders en SOC-managers om SOC-volwassenheid te beoordelen, operationele hiaten te identificeren en praktische security operations strategieën te ontwikkelen.
Met meer dan 20 jaar ervaring in cybersecurity bied ik onafhankelijke SOC-adviesdiensten aan die onder andere omvatten:
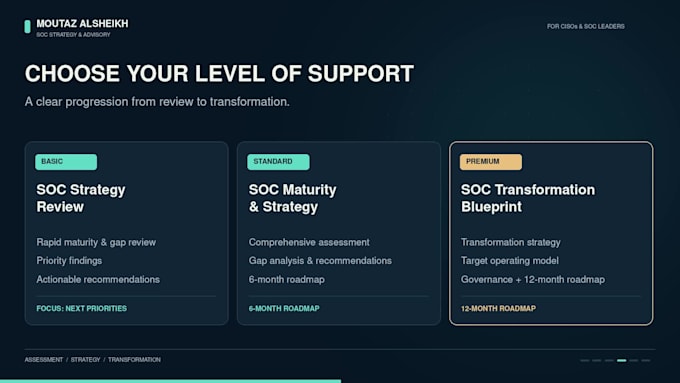
Kies de juiste aanpak:
Mijn aanpak is gebaseerd op NIST CSF 2.0, ISO/IEC 27001 en SOC-volwassenheidspraktijken.
De diensten zijn adviesgericht; praktische implementatie is niet inbegrepen. NDA-regelingen kunnen besproken worden vóór de opdracht.
Neem contact met mij op voordat je bestelt om scope, deliverables en tijdlijnen te bevestigen.

Automatische vertaling
Wat biedt deze dienst?
Deze dienst biedt een SOC-beoordeling en advies om hiaten te identificeren, de volwassenheid te evalueren en praktische aanbevelingen te geven om je security operations strategie, processen, governance en operationeel model te verbeteren.
Wat is het verschil tussen Basic, Standard en Premium?
Basic biedt een snelle beoordeling en prioritaire bevindingen. Standard biedt een diepgaandere beoordeling met gap-analyse en een 6-maanden roadmap. Premium levert een breder SOC-transformatieplan met governance, een operationeel model en een 12-maanden roadmap.
Is deze dienst geschikt voor een nieuw SOC?
Ja. Deze dienst ondersteunt zowel bestaande SOC-omgevingen als organisaties die een SOC willen bouwen of verbeteren. De beoordeling en aanbevelingen worden afgestemd op jouw huidige volwassenheid en zakelijke behoeften.
Implementeer je SIEM, SOAR of security tools?
Nee. Deze dienst richt zich op advies, beoordeling en strategie. Het omvat geen hands-on implementatie, engineering of tool-deployment, tenzij apart overeengekomen als een aparte opdracht.
Welke deliverables ontvang ik?
Afhankelijk van het pakket ontvang je een samenvatting van bevindingen, een gap-analyse, geprioriteerde aanbevelingen en een strategische roadmap. Hogere pakketten kunnen ook governance-aanbevelingen en richtlijnen voor het target operating model bevatten.
Kun je werken met een intern SOC of MSSP-model?
Ja. Ik kan interne SOCs, uitbestede SOC-modellen of hybride omgevingen beoordelen. Aanbevelingen worden afgestemd op jouw operationeel model, verantwoordelijkheden en zakelijke doelen.
Worden mijn documenten en interne informatie vertrouwelijk behandeld?
Ja. Klantinformatie wordt als vertrouwelijk behandeld en alleen gebruikt voor de afgesproken opdracht. Ik kan ook een wederzijds acceptabele NDA bekijken en ondertekenen voordat ik gevoelige informatie deel, conform de regels van Fiverr.
Pas je de SOC-strategie aan op mijn branche?
Ja. Ik pas aanbevelingen aan op de grootte van je organisatie, branche, risicoprofiel, regelgeving en bedrijfsdoelstellingen. Neem contact met me op voordat je bestelt om eventuele gespecialiseerde of complexe vereisten te bespreken.
Heb ik je directe toegang tot mijn systemen nodig?
Nee. Deze opdracht omvat meestal interviews, discussies en documentbeoordelingen. Ik heb geen wachtwoorden, productiegegevens of onbeperkte toegang tot je live security-omgeving nodig.
Kan deze dienst worden gebruikt voor compliance of auditvoorbereiding?
Ja, het kan ondersteunen bij interne voorbereiding door het identificeren van SOC-hiaten en verbeterpunten. Deze dienst is echter adviesgericht en vervangt geen formele audit, certificering of regelgevende beoordeling.