Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
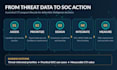
Ben je bezig met het verzamelen van dreigingsinformatie zonder het om te zetten in actiegerichte intelligentie waarop jouw SOC kan handelen?
Ik beoordeel en ontwikkel Cyber Threat Intelligence (CTI)-programma's die zakelijke risico's, intelligence-eisen, dreigingsanalyse en security-activiteiten op elkaar afstemmen. Met meer dan 20 jaar ervaring in cybersecurity op het gebied van SOC, CTI, incidentrespons en threat hunting, bied ik praktische, vendor-neutrale adviserende diensten aan.
Afhankelijk van jouw pakket ontvang je:
Delivery omvat rapporten die klaar zijn voor het management en, indien van toepassing, bewerkbare werkproducten.
Dit is een adviserende dienst op basis van documentatie, geen live monitoring of platformimplementatie. Stuur me een bericht op Fiverr om de scope vooraf te bevestigen voordat je bestelt.

Automatische vertaling
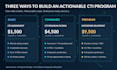
Welk pakket moet ik kiezen?
Basic helpt om de huidige CTI-volwassenheid te begrijpen en hiaten te identificeren. Standaard ontwerpt een gestructureerd CTI-programma met governance, vereisten en operationele workflows. Premium voegt enterprise-integratieplanning, een bredere scope en adviesdiensten op directielaagniveau toe.
Kun je een CTI-programma vanaf nul opbouwen?
Ja. Standaard en Premium kunnen een nieuw CTI-operatiemodel ontwerpen, inclusief governance, intelligence-vereisten, processen, opleveringen en implementatieroadmap. De daadwerkelijke uitrol is een apart gecontracteerde activiteit.
Welke documenten heb je nodig?
Relevante CTI- of SOC-beleidslijnen, bestaande procedures voor threat intelligence, beschikbare informatie over beveiligingstools, organisatorische doelstellingen en eerdere evaluaties zijn nuttig. Gezuiverde documenten hebben de voorkeur.
Is mijn informatie vertrouwelijk en kun je een NDA tekenen?
Ja. Ik kan een wederzijds aanvaarde Non-Disclosure Agreement beoordelen en tekenen voordat confidential documents worden uitgewisseld. We spreken passende informatie-afhandelingsafspraken af en beperken de verzamelde informatie tot wat de engagement vereist.
Heb je toegang nodig tot onze productie systemen?
Geen directe toegang tot productie is nodig voor de assessment- en designpakketten. De opdracht richt zich op bewijsonderzoek, overleggen met belanghebbenden, documentatie van het operationeel model en integratievereisten.
Welke frameworks ondersteun je?
Afhankelijk van de afgesproken scope kan ik NIST CSF 2.0, ISO/IEC 27001, MITRE ATT&CK en relevante sector-specifieke threat intelligence-principes meenemen. Formele certificering of attestatie van compliance is niet inbegrepen.
Bied je CTI-platform-implementatie of doorlopende monitoring aan?
De gepubliceerde pakketten dekken CTI-beoordeling, programmabouw en integratieplanning. Live-implementatie, threat-feed-abonnementen en beheerde monitoring zijn aparte diensten.
Kun je de scope aanpassen?
Ja. Extra business units, interviews met stakeholders, intelligence-vereisten, workflows en systeemsintegraties kunnen als afgesproken extra’s of via een aangepaste Fiverr-aanbieding worden meegebracht.
Wat telt als een revisie?
Wijzigingen omvatten verduidelijking en verfijning van afgesproken opleveringen. Nieuwe workstreams, extra technische scope en extra workshops worden gezien als aanvullende services.


