Door categorieën bladeren
Nederlands
$
USD
Maak verbinding met je AI
Elastic SIEM-ingenieur: detectieregels, logpijplijnen, dashboards
Logs komen aan in Elastic als één onleesbaar berichtveld? Of een bron zonder integratie?
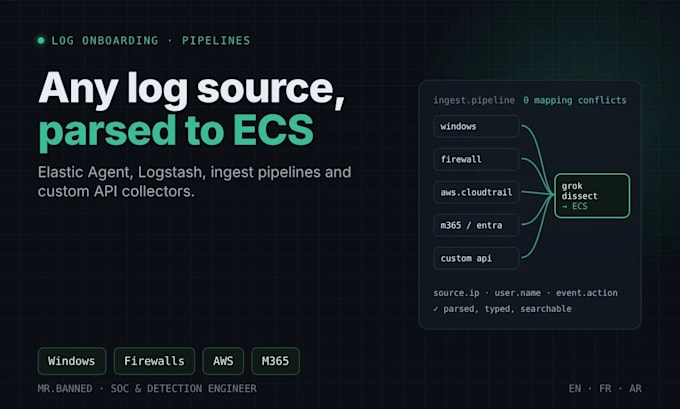
Ik onboard logbronnen naar Elastic voor een 24/7 SOC: Windows, Linux, firewalls, AWS, Microsoft 365, Cloudflare en webservers. Ik parseer ze zo dat jouw dashboards en detectieregels echt werken.
Wat ik doe:
Bronnen die ik heb onboarded: Windows-evenlogs, Linux, firewalls, AWS CloudTrail, GuardDuty en VPC Flow Logs, Microsoft 365 en Entra ID, Cloudflare, nginx, EDR-tools.
Stuur me een bericht met de bron, een voorbeeld logregel (gevoelige data verwijderd) en jouw Elastic-versie.
Bestemmingsplatform:
Overige
Tools & platforms:
Overige
Automatische vertaling
Welke toegang heb je nodig?
Voor een audit is een Kibana-gebruiker met leesrechten op regels en alerts genoeg. Om regels te implementeren heb je een rol nodig die regels voor detectie kan beheren. Ik heb nooit superuser-toegang nodig.
Welke soort regels schrijf je?
KQL-queries, EQL-sequenties voor multi-step correlatie, drempelwaarde, nieuwe termen, ES|QL en indicator-match-regels. Machine learning-regels vereisen een betaalde Elastic-subscriptie.
Kun je regels schrijven voor een specifieke dreiging?
Ja. Stuur me de techniek, dreigingsrapport of aanvalsscenario en de logs die je verzamelt. Ik vertel je eerst of jouw data het kan detecteren.
Hoe meet je de vermindering van false positives?
Ik vergelijk het aantal alerts per regel over dezelfde periode voor en na afstelling, en sommeer elke wijziging die ik heb gemaakt, zodat jij het resultaat zelf kunt verifiëren.
Werk je ook met Wazuh?
Ja: aangepaste Wazuh-regels en decoders. Stuur me jouw use case en ik doe een aangepaste aanbieding.
