Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cloud architect, DevOps, Intune, SOC en compliance
Niveau 1
Voldoet aan bepaalde prestatiecriteria en toont een sterke potentie op de marktplaats.
Snel verzenden betekent niet dat je kwetsbare code moet versturen.
Ik ontwerp of verbeter een veilige Azure DevOps CI/CD pipeline met geautomatiseerde DevSecOps controles. Ik werk met Azure Repos, Azure Pipelines, GitHub Actions, Terraform, Bicep, containers, Azure Container Registry, AKS en Azure applicatieplatforms.
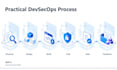
Ik kan implementeren:
Pull-request validatie en branch policies
SAST en CodeQL scanning
Dependency kwetsbaarheids scanning
Secret scanning en push bescherming
Terraform-, Bicep- en Kubernetes beveiligingscontroles
Container image scanning
SBOM generatie en traceerbaarheid van artifacts
Beveiligingsdrempels en release gates
Workload identity, Key Vault en least-privilege toegang
Pipeline documentatie en overdracht
Ik beoordeel je repository, applicatiestack, deploymentdoel, risico's en licenties. Daarna maak ik onderhoudbare pipeline-stages en duidelijke regels voor het blokkeren, accepteren of volgen van bevindingen.
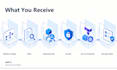
Je ontvangt geteste YAML, configuratiegidsen, beveiligingsbewijs en documentatie van een Azure Cloud Architect.
Neem contact met mij op voordat je bestelt als je productie deployment, self-hosted agents, meerdere repositories, AKS of betaalde security tools nodig hebt.

Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Azure Resource Manager
Frameworks:
Npm
•
Terraform
•
Ansible
•
Pop
•
Overige
Programmeertaal:
JavaScript
•
Python
•
PowerShell
Expertise:
Installatie
•
Migratie
•
Debuggen
Automatische vertaling
Kun je een bestaande pipeline beveiligen?
Ja. Ik kan een bestaande Azure Pipeline of GitHub Actions workflow beoordelen en verbeteren. Ik identificeer risicovolle permissies, ontbrekende scans, blootgestelde secrets, zwakke poorten, artifact-problemen en onderhoudsproblemen.
Zijn security-tool licenties inbegrepen bij het pakket?
Nee. GitHub Advanced Security, commerciële scanners, Azure resources, gehoste agents, zelfgehoste infrastructuur en andere betaalde diensten blijven de verantwoordelijkheid van de klant.
Kun je garanderen dat de applicatie geen kwetsbaarheden bevat?
Kun je garanderen dat de applicatie geen kwetsbaarheden bevat?
Kun je container- en AKS-beveiliging toevoegen?
Ja. Ik kan container builds, image scanning, SBOM-generatie, registry-integratie, deployment gates en AKS-gerichte controles toevoegen wanneer dat in het pakket of op maat wordt aangeboden.
Zul je kwetsbaarheden die door de scans worden gevonden, oplossen?
Het pakket bevat pipeline-configuratie en redelijke troubleshooting. Het herstellen van applicatiecode, dependency-upgrades met breaking changes, penetratietests en uitgebreide IaC-remediatie vereisen een aparte scope.
Kun je langdurige Azure-credentials verwijderen?
Waar ondersteund, kan ik workload identity federation of OIDC en least-privilege Azure RBAC configureren. De uiteindelijke aanpak hangt af van jouw CI/CD-platform, deploymentdoel en organisatiebeleid.


