Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Afgestudeerde computerwetenschapper
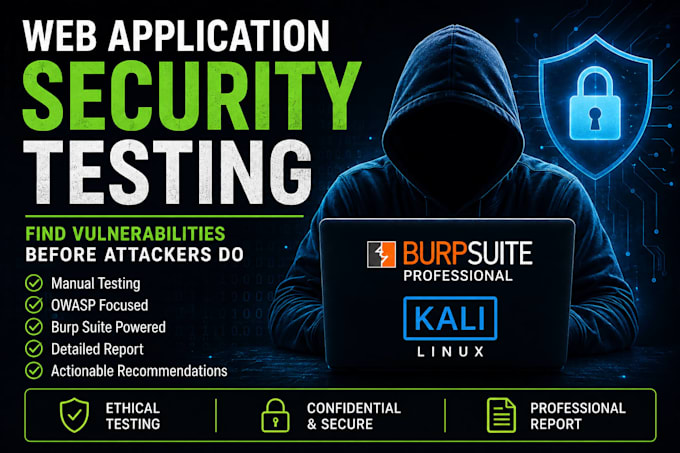
Is jouw website veilig tegen veelvoorkomende webaanvallen?
Ik bied geautoriseerde webapplicatie security testing om kwetsbaarheden te identificeren voordat aanvallers ze kunnen misbruiken.
Mijn beoordeling richt zich op veelvoorkomende OWASP-risico's en praktische security zwaktes, waaronder:
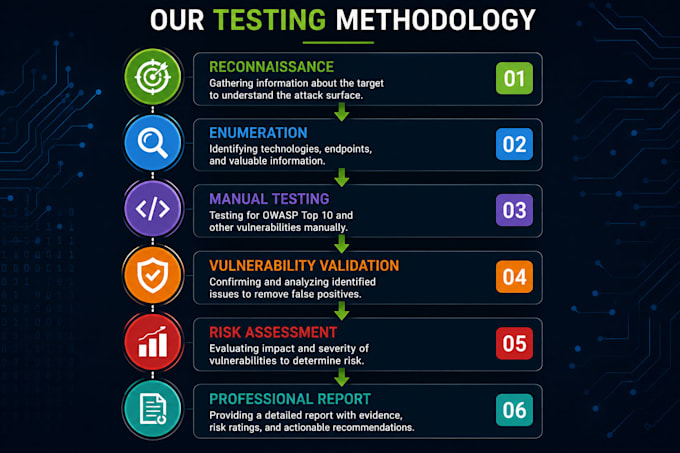
Je ontvangt duidelijke bevindingen met ernst, bewijs waar nodig, mogelijke impact en praktische aanbevelingen voor verbetering.
Wat mijn service anders maakt:
BELANGRIJK: Ik test alleen websites, applicaties, APIs of systemen die jij bezit of waarvoor je expliciete toestemming hebt. Neem contact met me op voordat je bestelt als je scope bijzonder is of authenticatie vereist.
Laten we security zwaktes identificeren voordat echte aanvallers dat doen.
Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
C/C++
•
Java
•
NoSQL
•
Python
•
SQL
Apparaat:
PC
Automatische vertaling
Voer je ongeautoriseerde hacking uit?
Nee. Ik voer alleen security testing uit op systemen die jij bezit of waarvoor je expliciete toestemming hebt. De scope van de test moet vooraf worden afgesproken.
Wat moet ik aanleveren?
Je moet de target URL/applicatie, scope van de test, geautoriseerde testaccounts indien nodig, en eventuele specifieke gebieden die je wilt laten beoordelen, aanleveren.
Gebruik je Burp Suite?
Ja. Burp Suite kan worden gebruikt als onderdeel van het handmatige webapplicatie security testing proces, samen met andere geschikte security-testing tools.
Krijg ik een rapport?
Ja. Afhankelijk van het gekozen pakket ontvang je een security assessment rapport met bevindingen, ernst, bewijs waar nodig, impact en aanbevelingen voor verbetering.
Kun je een login-beveiligde applicatie testen?
Ja, als geauthenticeerde testing is inbegrepen in het gekozen pakket en je de geautoriseerde testgegevens aanlevert.
Kun je API’s testen?
API testing kan worden aangeboden als de scope van het pakket dat ondersteunt. Neem contact met me op voordat je bestelt als je project vooral uit APIs bestaat.
Kun je opnieuw testen nadat kwetsbaarheden zijn verholpen?
Ja. Retesting kan worden inbegrepen als aanvullende service of op maat gemaakt aanbod, afhankelijk van de scope.