Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
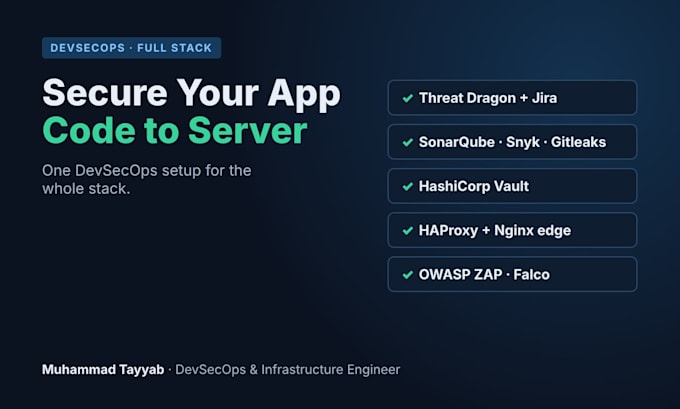
DevSecOps Engineer, serverbeveiliging, pfSense en beveiligde CICD
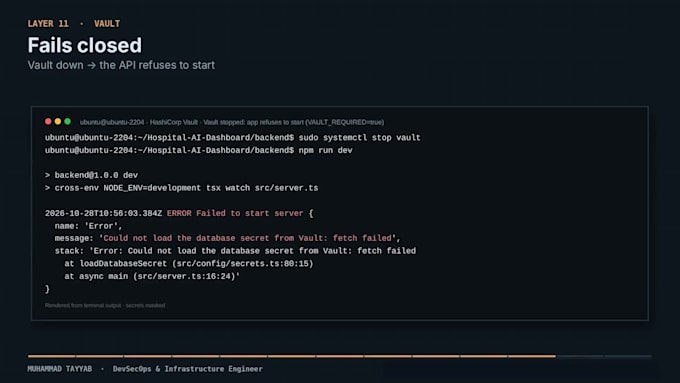
Sanners, bots en gelekte geheimen zijn de meest voorkomende manier waarop webapps gehackt worden. Ik beveilig je app end-to-end, van de code in Git tot de server waarop hij draait.
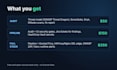
Wat ik verzorg:
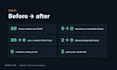
Bewijs uit mijn portfolio: 69 bedreigingen gemodelleerd, Snyk 9 naar 0, Trivy CVE’s 85 naar 0, Gitleaks 2 naar 0, 13 STRIDE-bedreigingen opgelost op Kubernetes, en een 10-stappen DevSecOps-pijplijn.
Ik ben een DevSecOps- en Infrastructure Engineer die productie-servers runt voor een EdTech-bedrijf.
Stuur me eerst een bericht met jouw stack, zodat ik het juiste pakket kan voorstellen.
Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Hashicorp Vault
Frameworks:
Npm
•
Ansible
Cloudprovider:
Amazon Web Services
•
DigitalOcean
•
VMware cloud
Programmeertaal:
Bash
•
JavaScript
•
PHP
•
Python
Expertise:
Installatie
•
Debuggen
•
Configuratie
Automatische vertaling
Moet ik mijn applicatiecode aanpassen?
Meestal niet. Ik verplaats alleen hardgecodeerde instellingen zoals DB-host en wachtwoorden naar omgevingsvariabelen zodat dezelfde image op elke server werkt. Elk kleine wijziging leg ik uit en deel ik met jou.
Wat doet Trivy-scans?
Trivy controleert jouw Docker-beelden op bekende kwetsbaarheden (CVEs) in het OS en de libraries. Ik los ze op door de basimage aan te passen, pakketten bij te werken en ongebruikte tools te verwijderen, en geef je een before/after-rapport.
Kun je de containers ook op mijn server implementeren?
Ja, in het Premium-pakket. Ik implementeer op jouw VPS of cloudserver (AWS, DigitalOcean, Hetzner, enz.), zet Nginx met gratis SSL er voor en zorg dat de stack na een reboot automatisch weer opstart.
Heb ik al deze tools nodig?
Nee. Begin met de Security Audit om jouw echte risico's te zien. Daarna stel ik alleen de tools voor die je nodig hebt. Alle tools die ik gebruik zijn gratis of open source, dus je betaalt geen extra licentiekosten.
Ondersteun je CI/CD-platforms?
GitHub Actions, GitLab CI en Jenkins. Beveiligingscontroles worden bij elke push uitgevoerd, en een build faalt als er een geheim lek of een kritieke kwetsbaarheid wordt gevonden.