Ik ben een Laravel-ontwikkelaar die jouw CRM-applicatie grondig zal controleren en je een duidelijke, uitvoerbare rapportage geeft, geen lange lijst met waarschuwingen.
Wat ik controleer:
- Beveiliging: authenticatie, rollen/machtigingen, mass assignment, SQL-injectie, XSS/CSRF, bestanduploads, blootgelegde geheimen in .env/repo
- Codekwaliteit: structuur, SOLID/PSR-normen, statische analyse, dode code, testdekking
- Prestaties: N+1-queries, ontbrekende indexen, caching, wachtrijen taken, trage eindpunten
- AI-integratie: veilige verwerking van API-sleutels, risico’s van prompt-injectie, klantgegevens verzonden naar LLMs, kostenbeheersing van tokens, snelheidslimieten, fallbacks
- CRM-specifiek: multi-tenant-architectuur, gegevensprivacy, audit logs, import/export veiligheid
- Implementatie: omgevingsconfiguratie, back-ups, CI/CD, wachtrijwerkers
Wat je krijgt:
- Uitgebreid PDF-rapport met prioriteitsniveaus (Critical / High / Medium / Low)
- Code-niveau voorbeelden van de gevonden problemen
- Geprioriteerde foutoplossingsroute
Ik werk met leestoegang en onderteken graag een NDA. Jouw code blijft privé.
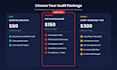
Stuur me voor je bestelling een bericht met jouw Laravel-versie en de grootte van de repo zodat ik de scope kan bevestigen.