Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Penetration Testing en Web Security
Is je Android- of iOS-app veilig voor lancering, een grote release of een store-inzending?
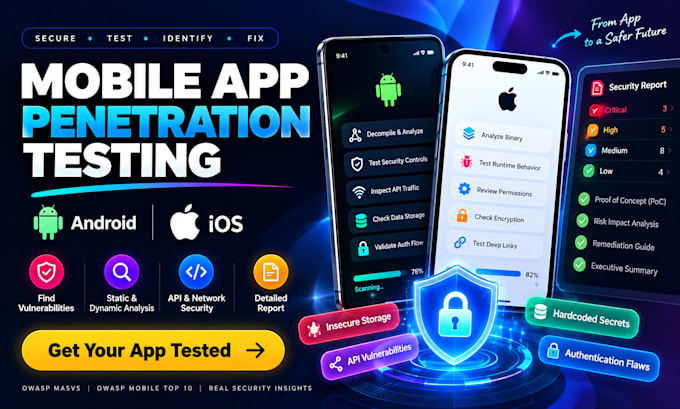
Ik bied geautoriseerde mobile app penetration testing en security assessment gericht op echte kwetsbaarheden, niet alleen op geautomatiseerde scanner output.
Afhankelijk van het pakket voer ik statische en dynamische analyse uit van APK/IPA-bestanden, authenticatie- en autorisatietests, checks op onveilige gegevensopslag, API- en netwerkbeveiligingstests, WebView- en deep-link review, SSL/TLS- en certificaat-pinning checks, cryptografie- en binary-beveiligingsreview, en business-logic testing.
De tests kunnen worden afgestemd op OWASP MASVS/MASTG en de OWASP Mobile Top 10.
Je ontvangt een gestructureerd security rapport met kwetsbaarheidsseverity, getroffen componenten, bewijs/PoC, impact en duidelijke remediatie-instructies.
Android, iOS, Flutter, React Native en andere mobile stacks kunnen worden beoordeeld afhankelijk van toegang en scope.
Alleen geautoriseerde applicaties worden getest. Neem contact met me op voordat je bestelt voor complexe apps, source-code review of diepere backend/API tests.
Cloudprovider:
microsoft azure
Expertise:
Debuggen
•
Prestaties
Cloud computing resource:
Route53
•
Beveiligingsgroepen
Automatische vertaling
Wat heb je nodig om te starten met de security testing van de mobiele app?
Gelieve de APK of IPA te leveren, of een geautoriseerde store/download link, testgegevens waar nodig, en een korte beschrijving van de applicatie. Voor API testing, verstrek de relevante API documentatie, endpoints of testomgeving details. Je moet ook bevestigen dat je eigenaar bent van de applicatie of h
Test je zowel Android- als iOS-apps?
Ja. Penetration testing voor Android en iOS mobiele applicaties wordt ondersteund. Basic en Standard pakketten dekken één platform, terwijl Premium beide platforms binnen de afgesproken scope behandelt.
Moet ik de broncode aanleveren?
Nee. Een gecompileerde APK of IPA is voldoende voor black-box security testing. Source code is optioneel en kan diepere coverage bieden voor code-level en grey-box security analyse. Huidige Fiverr mobiele security verkopers maken expliciet onderscheid tussen testen van gecompileerde apps en optionele source-code toegang.
Voer je zowel statische als dynamische analyse uit?
Ja. Statische analyse beoordeelt de applicatie package en configuratie, terwijl dynamische testing het gedrag van de applicatie tijdens runtime onderzoekt. De exacte diepte hangt af van het gekozen pakket.
Test je de API’s die mijn mobiele applicatie gebruikt?
Relevante security checks voor mobiele API’s kunnen worden opgenomen in de Standard en Premium pakketten. Volledige standalone API penetration testing, grote API-inventarissen of uitgebreide backend testing kunnen een aangepaste aanbieding vereisen.
Ontvang ik een security rapport?
Ja. Je ontvangt een professioneel rapport met bevestigde bevindingen, severity, getroffen componenten, technische bewijzen, impact en praktische remediatie-aanbevelingen. Gedetailleerde rapportage met bewijs, severity en remediatie is een terugkerend kenmerk bij de huidige Fiverr mobile pentesting van
Kun je Flutter of React Native applicaties testen?
Ja. Mobile apps gebouwd met Flutter, React Native en andere gangbare frameworks kunnen worden beoordeeld, mits de benodigde build- of runtime-toegang beschikbaar is.
Kun je de applicatie opnieuw testen nadat kwetsbaarheden zijn verholpen?
Ja. Een remediatie retest kan worden opgenomen in Premium of apart worden toegevoegd om te verifiëren of eerder geïdentificeerde problemen zijn opgelost.
Gebruik je geautomatiseerde beveiligingsscanners?
Automatische tools kunnen worden gebruikt voor coverage, maar belangrijke bevindingen worden handmatig beoordeeld en gevalideerd waar nodig. Het doel is om false positives te verminderen en bruikbare security bevindingen te leveren in plaats van alleen scanner output door te sturen.
Kun je garanderen dat mijn applicatie volledig veilig is?
Geen enkele security assessment kan garanderen dat een applicatie geen kwetsbaarheden bevat. Testing evalueert de afgesproken scope, omgeving en tijdsperiode en heeft als doel om zinvolle security zwaktes te identificeren die moeten worden aangepakt. Die formulering is ook consistent met de meer geloofwaardige huidige Fiverr secur
