Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Netwerkbeveiliging, OSINT, scripting, automatisering en software testen
Ben je op zoek naar een veilige en professionele malware analyse of forensisch onderzoek service om te ontdekken hoe kwaadaardige code zich gedraagt? Ik ben gespecialiseerd in malware analyse, forensisch onderzoek & log review om je te helpen cyberdreigingen te detecteren, analyseren en voorkomen.
Wat ik aanbied:
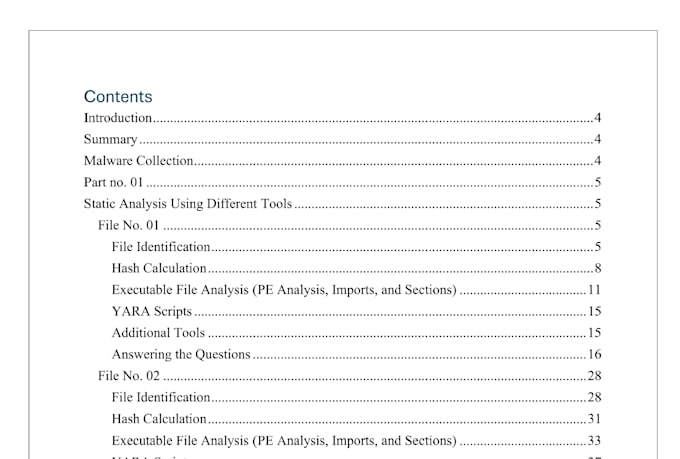
Statistische malware analyse: Met tools zoals PEiD, Detect It Easy & IDA om bestandheaders, imports & strings te onderzoeken.
Dynamische malware analyse: Veilige sandbox-uitvoering met Cuckoo Sandbox, Process Monitor & Wireshark om echt gedrag te observeren.
Forensisch onderzoek: Diepe inspectie met tools zoals Ghidra, x64dbg & Volatility om kwaadaardige patronen, verborgen gedrag & persistentiemechanismen te identificeren.
Log review: Analyseer Windows Event Logs, Sysmon Logs & Netwerklogs om verdachte activiteiten te traceren.
Memory forensics: RAM-dumps onderzoeken met Volatility Framework om geïnjecteerde code of verborgen processen te vinden.

Apparaat:
Desktop
•
Laptop
•
Server
•
Mobiel
•
Tablet
Besturingssysteem:
Windows
•
Linux
•
Ubuntu