Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD


Automatische vertaling
Is je vibe coded app veilig om te lanceren? Ik controleer AI-gebouwde apps op beveiligingslekken en los ze op, zodat je niet hoort over een datalek van een klant.
Ik ben een full-stack AI engineer en CIO die productie Postgres, Next.js en Python apps bouwt en beveiligt, inclusief LLM en agent functies. Ik lees de code en test de logica, niet alleen scan.
BEVEILIGHEIDSCONTROLE
GEMAAKT MET
Lovable, Bolt, Base44, Replit, v0, Cursor, Claude Code, Windsurf, Next.js, React, Supabase, Firebase
JIJ KRIJGT
Een severity-gerangschikt rapport, fixes met retest, een before/after samenvatting en een 7-daagse hercontrole. Ideaal voor pre-launch checks, investeerders due diligence en SaaS MVPs.
Nooit API-sleutels plakken in chat. Geen penetratietest of compliance certificering.
Software Engineer with Web and AI Expertise
Talen
Automatische vertaling
Automatische vertaling
Is dit een penetration test?
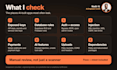
Nee. Het is een praktische code- en configuratiecontrole van wat er vaak misgaat in AI-gebouwde apps: sleutels, authenticatie, database toegang regels, input handling en betalingen. Het is geen pen test of compliance certificering.
Rapporteer je alleen, of los je ook op?
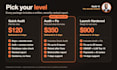
Quick Audit geeft een gerangschikt rapport en begeleiding. Audit + Fix en Launch Hardened omvatten de fixes plus een retest. Je krijgt een before/after samenvatting van elke verandering.
Hoe verschilt dit van het draaien van een scanner?
Scanners detecteren bekende patronen. Ik lees de code en test de logica, waar AI-gebouwde apps meestal falen: wie kan welke rij lezen, wat een uitgelogde gebruiker kan aanroepen, wat een webhook vertrouwt.
Zul je toegang krijgen tot mijn productiegegevens of klantgegevens? A
Nee. Ik beoordeel code en configuratie, en test tegen staging of een testkopie. Ik heb nooit echte klantgegevens nodig.
Beoordeel je AI-functies zoals chatbots en agents?
Ja. Premium omvat prompt injectie, onveilige tool calls en permissies, gekoppeld aan OWASP LLM Top 10. Het is als extra beschikbaar op Standard.
Heb je mijn wachtwoorden of API-sleutels nodig?
Nee. Voeg me toe als collaborator of deel een scoped, herroepbare key via een veilige kanaal. Elke blootgestelde key moet worden geroteerd, en ik geef aan welke dat zijn.
Ondertekent u NDA's?
Ja. Ik ben graag bereid om er een te ondertekenen voordat je de repo deelt.


