Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Linux-systeembeheerder voor gehackte servers, OJS en Moodle
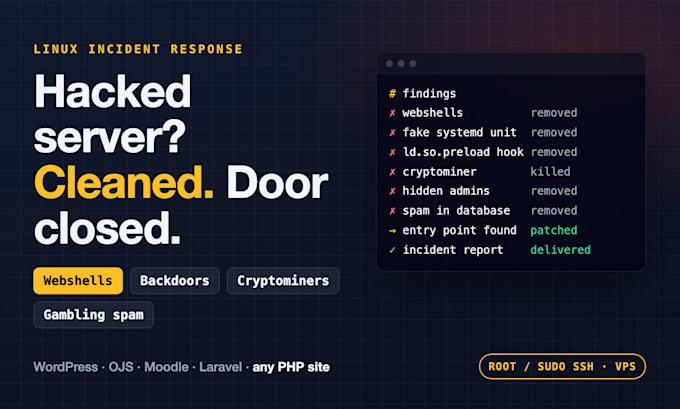
Server traag, stuurt spam, toont goklinks of wordt gecategoriseerd door Google? Het opruimen van één geïnfecteerd bestand is niet genoeg - aanvallers laten persistentie achter en de site raakt volgende week opnieuw geïnfecteerd.
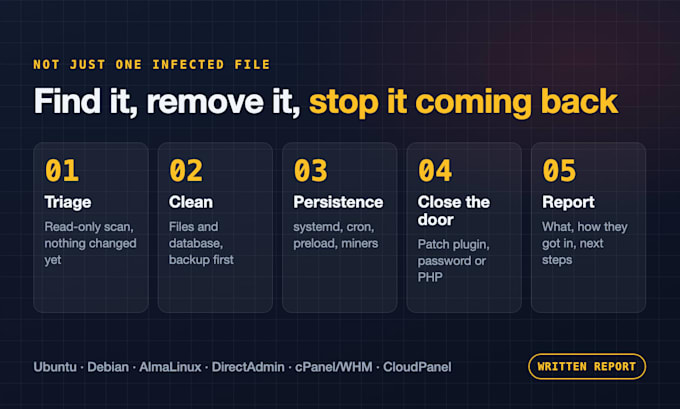
Ik doe incidentrespons op dezelfde manier als bij mijn eigen fleet:
- Vind webshells en backdoors op alle sites, niet alleen WordPress (OJS, Moodle, Laravel, maatwerk PHP)
- Verwijder gok-/SEO-spam die in bestanden EN de database is geïnjecteerd
- Speur naar root-level persistentie: valse systemd-services, kwaadaardige cron, ld.so.preload, gsocket, cryptominers
- Verwijder verborgen beheerdersaccounts
- Vind en sluit het instappunt af (verouderde plugin, zwak wachtwoord, oude PHP - geüpgraded naar een gepatchte PHP 8.0 - 8.5)
Je ontvangt een schriftelijk incidentrapport: wat er is gevonden, wat is verwijderd, hoe ze binnen zijn gekomen en wat je moet veranderen.
BELANGRIJK: root- of sudo SSH-toegang is vereist (VPS, dedicated of cloud-server). Gedeelde hosting wordt niet ondersteund.
Niet zeker hoe ernstig het is? Begin met de Basic triage - er worden geen wijzigingen aan jouw server gedaan.
Besturingssysteem:
Linux
Automatische vertaling
Werk je op gedeelde hosting?
Niet ondersteund. Root-niveau persistentie (systemd, cron, ld.so.preload) kan niet gecontroleerd worden zonder root- of sudo SSH-toegang.
Gaat mijn site offline?
Opruiming gebeurt live met eerst gemaakte back-ups. Elke riskante stap bespreek ik met jou voordat ik die uitvoer.
Garandeer je dat er geen herinfectie plaatsvindt?
Ik verwijder wat ik vind en sluit het instappunt dat ik vind; Premium bevat 7 dagen monitoring. Geen eerlijke verkoper kan garanderen dat een server ooit niet meer gehackt wordt.
Maak je eerst een backup?
Altijd, en de back-uplocatie wordt in het rapport opgenomen.