Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cybersecurity specialist en WordPress expert
Hulp nodig bij het analyseren van digitaal bewijs na een beveiligingsincident? Een juiste forensic audit kan belangrijke artifacts onthullen en laten zien wat er echt is gebeurd.
Ik voer geautoriseerde digital forensics analyse uit op jouw disk images of logs en lever een professioneel, makkelijk te begrijpen rapport op.
Wat ik Kan Analyseren:
Wat je Ontvangt:
Waarom Kies je voor Mij?
Belangrijke Opmerking: Ik analyseer ALLEEN bewijs dat jij bezit of waar je wettelijk toestemming voor hebt. Geen spionage, hacking, wachtwoordkraken of illegale activiteiten.
Neem contact met me op voordat je bestelt om het bestandsformaat en de scope te bevestigen!


Apparaat:
Desktop
•
Laptop
•
Server
•
Mobiel
•
Tablet
Besturingssysteem:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Automatische vertaling
Welke bestandsformaten of forensic image types accepteer je voor analyse?
Ik accepteer standaard forensic image formats zoals E01, RAW, DD, AFF, evenals PCAP-bestanden voor netwerkverkeer, geheugen dumps en systeem event logs (EVTX).
Welke tools gebruik je voor digital forensic onderzoeken?
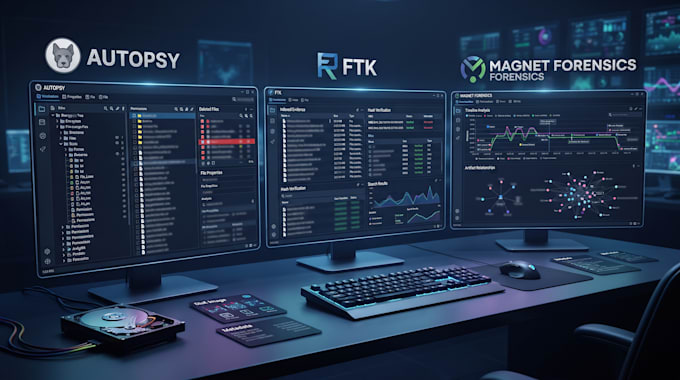
Ik gebruik industry-standard forensic tools zoals Autopsy, FTK Imager en Magnet AXIOM om systeem artifacts, disk images en bewijs efficiënt en nauwkeurig te analyseren.
Ontvang ik een duidelijk forensic rapport na de analyse?
Ja, je ontvangt een uitgebreid PDF rapport met een samenvatting voor leidinggevenden, chronologische tijdlijn van gebeurtenissen, belangrijke artifact bevindingen, bewijs screenshots en praktische aanbevelingen.
Analyseer je bewijs voor actieve juridische of rechtbankzaken?
Mijn diensten richten zich op technische artifact analyse, incident response en interne onderzoeken voor bedrijfs- of persoonlijke inzichten. Ik bied geen gecertificeerde expert getuigenissen in juridische procedures.
Kun je remote forensics uitvoeren of toegang krijgen tot onbevoegde derde partij apparaten?
Nee. Ik werk strikt met data, logs of disk images die jij wettelijk bezit of waarvoor je expliciete schriftelijke toestemming hebt om te onderzoeken. Remote surveillance, wachtwoordkraken of onbevoegde hacking is strikt verboden.