Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Verzonden Electron-app-build en hardening-audit
Twee dingen gaan vaak mis in Electron-apps, en geen van beide verschijnt in jouw repo.
1. De beveiligingsvlaggen van Electron blijven op de standaardinstellingen staan, zodat de app launch-argumenten accepteert die een Node.js-runtime aan alles kunnen geven wat het kan starten.
2. Build-tijdfactoren worden in het pakket meegeleverd: source maps, dev-bundles, credentials die niemand had moeten publiceren.
Ik auditeer het artefact dat jouw klanten downloaden, niet jouw repo. Niets draait.
Jij krijgt:
- Fuse-rapport: welke hardening-schakelaars uitstaan en wat elk toestaat
- Build-hygiëne: source maps, dev bundles, auto-update-kanaal
- Credential-sweep: API-sleutels, OAuth-geheimen, tokens, gebundelde .env-bestanden
- Endpoints en analytics-inventaris
- Coverage en limieten: wat ik niet heb gecontroleerd
Geen gratis scanner:
- Elke credential krijgt een beoordeling; placeholders en test-sleutels uitgesloten
- Secrets worden gemaskeerd - locatie en vorm, nooit een bruikbare sleutel
- "Niets gevonden" en "niets te controleren" zijn verschillende uitkomsten
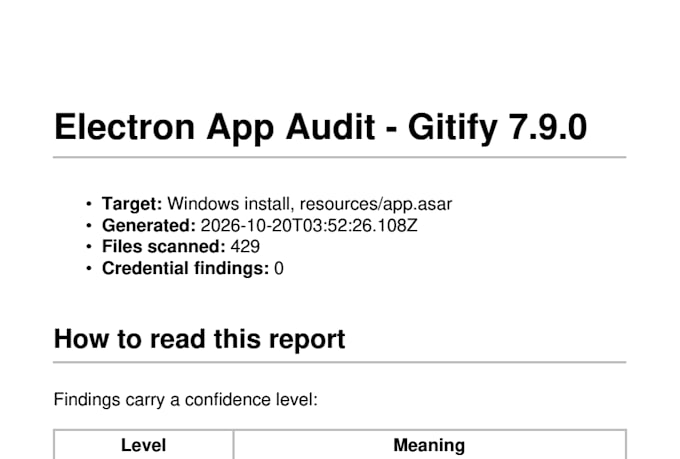
Ik vond de fuses onvervuld in Gitify (5.4k sterren); de maintainer vermeldde de analyse in de PR die de fix aannam.
Alleen statische beoordeling. Er wordt niets uitgevoerd.
Stuur me jouw app en platform eerst; ik zal eerlijk zeggen of het de moeite waard is.


Ontwikkelingstechnologie:
JavaScript
Expertise:
Code efficiëntie
•
Ontwerppatronen
•
Foutafhandeling
Automatische vertaling
Heb je mijn broncode nodig?
Nee. De uitgezonden build is het punt. Een bronreview kan niet laten zien wat tijdens het pakketmoment is ingebakken.
Zal je altijd een gelekte sleutel vinden?
Nee. Er zijn genoeg apps die schoon zijn wat credentials betreft en toch misgaan bij hardening. Daarom zijn fuse- en build-controles het belangrijkste resultaat, niet de credential-sweep.
Voer je de applicatie uit?
Nee. Statische analyse van de meegeleverde bestanden. Niets wordt gestart en geen credential wordt getest tegen een live dienst.
Is dit een penetratietest?
Nee, en koop het niet met de verwachting van zoiets. Een pentest valt een draaiend systeem aan om te bewijzen wat er kwetsbaar is. Dit is een statische beoordeling van de build: het zegt welke hardening-schakelaars uitstaan, wat dat toestaat, en wat er in het pakket meegeleverd is. Als je exploitatie nodig hebt, moet je iemand anders zoeken.
Wat als je niets vindt?
Je ontvangt nog steeds het rapport, met documentatie van wat is gecontroleerd en wat buiten scope lag. Een schoon resultaat met een gemandateerde methode is een bruikbaar resultaat; een schoon resultaat zonder methode is waardeloos.
Kun je de problemen oplossen?
Het Premium-pakket bevat een walkthrough-gesprek met jouw ontwikkelaar. Implementatie valt onder een aparte scope en kan na het rapport worden gequote.
Wordt mijn build vertrouwelijk gehouden?
Ja. Ik kan een NDA tekenen. Bevindingen worden nooit gepubliceerd zonder schriftelijke toestemming, en geheime waarden worden in elk artefact gemaskeerd, ook in het rapport zelf.