Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
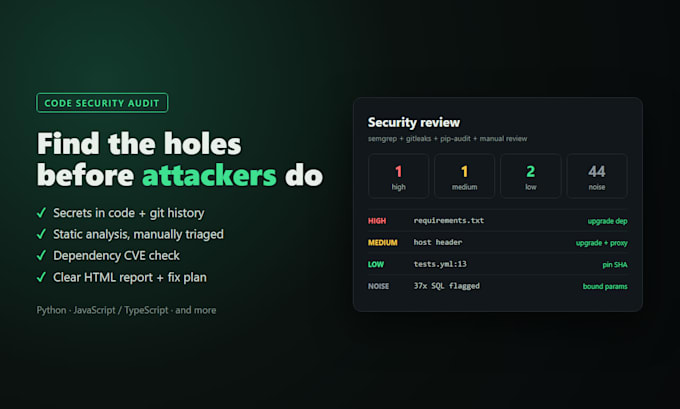
De meeste teams hebben geen security-expert in huis, maar hun code wordt nog steeds aangevallen alsof ze dat wel hadden. Ik voer een echt beveiligingsonderzoek uit op jouw repository: geheime waarden in code EN git-history, statische analyse met handmatig triage (geen scanner dump - elke bevinding wordt geverifieerd IN JOUW code), een dependency CVE-check, en een helder rapport waar jouw developers direct mee aan de slag kunnen.
Wat je krijgt:
- Een volledig HTML-rapport met ernstniveaus en bereikbaarheidsanalyse
- Een geprioriteerde oplossingsplan met concrete remedie-stappen
- Een dekkingsnotitie die precies laat zien wat is gecontroleerd en wat niet
- Premium: gerichte pull requests voor fixes, één thema per keer, met tests
Talen: Python, JavaScript/TypeScript, en de meeste anderen via scannerregels.
Dit is een security review op code-niveau, geen pentest van live infrastructuur. Een voorbeeldrapport van een gepubliceerd audit van een open-sourceproject is op aanvraag beschikbaar.
Ontwikkelingstechnologie:
Python
Expertise:
Schone code
•
Ontwerppatronen
•
Foutafhandeling
•
Unittests
Automatische vertaling
Zul je elke kwetsbaarheid vinden?
Eerlijke auditor kan dat niet beloven. Je krijgt een dekkingsnotitie waarin exact staat wat is gecontroleerd en wat is overgeslagen, zodat er geen stille lacunes zijn.
Heb je toegang tot productie of server nodig?
Nee. Een repository-uitnodiging of een zip-archief is voldoende. De beoordeling vindt plaats op de broncode, zonder jouw live systemen aan te raken.
Blijft mijn broncode vertrouwelijk?
Ja. De audit draait lokaal op mijn machine en jouw code wordt niet geüpload naar derde partijen. Ik onderteken graag een NDA en verwijder de kopie na levering.
Kun je ook de gevonden issues oplossen?
Ja, dat is het Premium-pakket: gerichte fix pull requests, één thema per keer, met tests. Jij beoordeelt en mergeert ze - niets wordt samengevoegd zonder jouw goedkeuring.
