Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Jouw Chill Penetration tester
Snelle verzending als solo oprichter betekent meestal dat security review wordt overgeslagen. Zo eindigen API-sleutels, gebroken authenticatie en onbeveiligde endpoints in productie en verandert een slechte actor in een datalek, een gelekte klantenlijst of een geschorst hostingaccount.
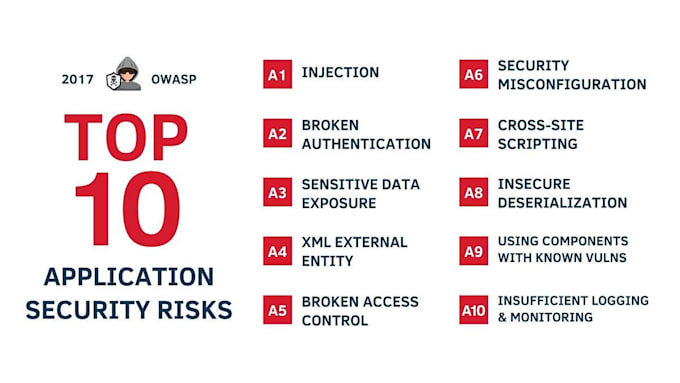
Ik ben een eJPT-gecertificeerde penetration tester met praktische ervaring in het auditen van echte productie systemen, niet alleen OWASP-checklists kopiëren en plakken in een rapport. Ik test je SaaS, web app of API zoals een aanvaller dat zou doen, en geef je een duidelijk, geprioriteerd lijstje van wat je als eerste moet aanpakken.
Wat ik controleer (afhankelijk van je pakket):
Wat je terugkrijgt: Een rapport gerangschikt op ernst (Critical / High / Medium / Low), met elke bevinding


Automatische vertaling
Is dit een volledige penetration test of een vulnerability assessment?
Een vulnerability assessment — geautomatiseerde scanning plus handmatige review om zwaktes te identificeren en te documenteren. Een volledige penetration test gaat verder in actieve exploitatie en social engineering, en wordt als een custom order gedaan.
Ga je daadwerkelijk de gevonden kwetsbaarheden exploiteren?
Ik bevestig problemen alleen met veilige, niet-destructieve proof-of-concept tests — geen datadiefstal, geen destructieve acties. Het doel is om te bewijzen dat het probleem bestaat, niet om schade aan te richten.
Moet ik je toegang tot productie of inloggegevens geven?
Staging/testomgevingen worden sterk aanbevolen. Als productie de enige optie is, wordt testen gepland tijdens lage-traffic vensters en op een conservatieve manier gescopeerd.
Wat gebeurt er als je geen kwetsbaarheden vindt?
Je krijgt nog steeds een volledig rapport dat precies documenteert wat is getest en bevestigt dat die gebieden schoon zijn — handig voor investeerders due diligence of compliance vereisten.