Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
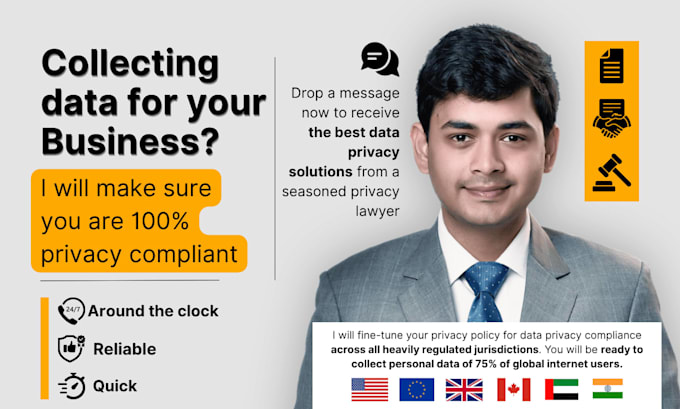
Ik help je bij het verzamelen van persoonlijke data via jouw software, website of mobiele app, met mijn expertise in wereldwijde privacywetgeving en compliance.
Als een erkende advocaat met meer dan 5 jaar ervaring (ex-Deloitte & EY consultant; voormalig jurist bij een advocatenkantoor), heb ik end-to-end data privacy compliance uitgevoerd voor meer dan 50 digitale producten, in sectoren zoals e-commerce, generatieve AI, ad-tech, fintech, gaming, entertainment en social media.
Mijn expertise ligt in het opstellen van frameworks voor gemeenschappelijk beheer voor bedrijven, zodat ze privacy compliance vereisten kunnen beheren over meerdere jurisdicties, waaronder GDPR, CCPA, COPPA, HIPAA, PIPEDA, UAE PDPL en DPDPA.
In deze dienst voer ik een Data Privacy Assessment uit voor jouw bedrijf en lever ik documenten waaronder:
Rechtsgebied:
Zakelijk (bedrijf)
Doelland:
Wereldwijd
Type overeenkomst:
Overige
Let erop dat er voor deze dienst geen screeningsproces is. We raden je aan om de freelancer een berichtje te sturen en om, voordat je bestelt, alle benodigde informatie te controleren. Pro freelancers in deze categorie hebben een screeningsproces doorlopen. Je kunt meer details vinden hier activeren.
Automatische vertaling
Wanneer heb ik een privacybeleid nodig?
Je hebt een privacybeleid nodig op het exacte moment dat je bedrijf, website of app begint met het verzamelen, opslaan, verwerken of delen van persoonlijk identificeerbare informatie (PII). Dit geldt voor actieve dataverzameling zoals formulieren en passieve verzameling zoals cookies, locatie tracking of IP-loggen.
Wat is het verschil tussen een privacybeleid, een notice en een banner?
Een privacybeleid is je uitgebreide interne hoofddocument dat alle datapraktijken beschrijft. Een privacy notice is de externe, gebruikersgerichte pagina die uitlegt welke klantgegevens je verzamelt en waarom. Een banner is de directe website pop-up die om toestemming vraagt voor datatracking.
Is één privacybeleid genoeg voor dataverzameling in meerdere landen en staten?
Ja, door gebruik te maken van een Common Control Framework (CCF). Een CCF is een uniforme compliance strategie. In plaats van meerdere wereldwijde privacywetten te beheren, brengen we overlappende vereisten in kaart en adopteren we de strengste norm. Dit creëert één hoofdset interne controls die aan alle relevante wereldwijde regelgeving voldoen.
Wat is een Data Privacy Assessment of een DPIA?
Een Data Privacy Assessment is een end-to-end audit van hoe je organisatie met data omgaat. We evalueren alle producten, diensten, processen, platforms, klant- en leveranciersrelaties door een privacylens. Een DPIA is een beoordeling gericht op één specifiek product, uitgevoerd vóór de lancering.
Wat zit er in het Privacy Assessment rapport?
Dit eindrapport beschrijft de bevindingen van je Data Privacy Assessment. Het bevat meestal klantgegevensmapping, een gap-analyse van juridische tekortkomingen, risico-evaluaties van derden en een prioriteitenlijst met acties om volledige naleving te bereiken.
Wat is een Data Processing Agreement of Addendum (DPA)?
Een Data Processing Agreement of Addendum (DPA) is een bindend B2B-contract dat regelt hoe leveranciers omgaan met jouw klantgegevens. Het bevat strikte privacyclausules en beveiligingsstandaarden om grensoverschrijdende datatransfers legaal compliant te houden.
Heb ik een Kinder Data Privacy rapport nodig?
Een "kind" varieert wereldwijd (bijvoorbeeld onder de 13 jaar in de VS, maar 13-16 jaar in EU/UK). Dit rapport analyseert je product, content en UI om de kans te beoordelen dat kinderen het gebruiken. Het bepaalt de doelgroepleeftijd, stelt regels voor ouderlijke toestemming en zorgt dat je voldoet aan wereldwijde kinderveiligheidswetten.
Wat is een UI/UX Privacy Dark Patterns rapport?
Dark patterns zijn manipulatieve ontwerptechnieken die gebruikers misleiden om meer data te delen dan ze willen, zoals het verbergen van de afwijzing van cookies. Regulators leggen hier hoge boetes voor op. Dit rapport controleert het ontwerp van je platform om te garanderen dat gebruikersvrijwillig, eerlijk en transparant toestemming geven.
Heb ik een AI Usage Disclosure of een Responsible AI Policy nodig?
Ja, als je platform AI gebruikt om gebruikersdata te verwerken, automatische beslissingen te nemen, content te genereren of modellen te trainen, is transparante disclosure wettelijk verplicht. Een Responsible AI Policy beschrijft je inzet voor dataminimalisatie, bias-mitigatie en menselijke controle over algoritmes.
Wat is een Record of Processing Activities (RoPA)?
Een Record of Processing Activities (RoPA) documenteert de verwerkingen van persoonsgegevens door een organisatie, met details over datacategorieën, doeleinden, bewaartermijnen, ontvangers en technische beveiligingsmaatregelen. Het is wettelijk verplicht onder sommige privacywetten zoals de GDPR.