Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Ben je bezig met het lanceren van een AI-gebouwd SaaS (Cursor, Claude Code, Lovable, Bolt, Replit)? Voordat gebruikers, data en betalingen erdoorheen gaan, krijg dan een onafhankelijke read-only review van de risico's die gemakkelijk over het hoofd worden gezien als je snel wilt uitrollen.
HOE HET WERKT
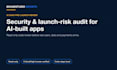
Ik scan een read-only kopie van je code en verifieer handmatig elk kritisch en hoog risico dat de scan oplevert: een prioriteitenlijst, geen scanner noise.
Pakketten
Basic: geautomatiseerde scan van secrets en config, dependencies en bekende kwetsbaarheden, AI/LLM-risico's, infrastructuurconfiguratie. Geen handmatige review van authenticatie, API of business logic.
Standaard: voegt handmatige review toe van authenticatie en API-exposure, plus ÉÉN van autorisatie, betalingslogica of gegevensisolatie.
Premium: alle drie de gebieden, een remediation plan gerangschikt op exploitabiliteit en inspanning, één her-scan na je fixes, een walkthrough van 30 minuten.
PRIVACY
Analyse wordt lokaal uitgevoerd; je code wordt nooit geüpload naar derden. Offline modus op aanvraag. Kopieën worden binnen 30 dagen verwijderd.
NIEUW INBEGREPEN
Geen penetratietest, geen live aanvalstests, geen certificering, geen garantie dat elk probleem wordt gevonden.
Geautomatiseerde scanning met menselijke review van elk gerapporteerd probleem.
Testapplicatie:
Webapplicatie
Apparaat:
PC
•
Mac
•
Linux
•
iPhone
•
Android telefoon
Automatische vertaling
Is dit een penetration test?
Nee. Het is een read-only review van je source code en configuratie. Niets wordt aangevallen, uitgebuit of tegen je live systemen gebruikt.
Wat moet ik aanleveren?
Een read-only kopie van de repository (zip of een read-only repo-uitnodiging), je stack, en bevestiging dat jij de code bezit of gemachtigd bent om deze te laten beoordelen.
Test je mijn live app of gebruikersreizen?
Nee. Live journey testing is niet inbegrepen in een pakket, tenzij schriftelijk anders afgesproken.
Welk pakket moet ik kiezen?
Basis voor een geautomatiseerde scan met handmatig geverifieerde kritieke/hoge bevindingen. Standaard als gebruikers inloggen en je API aanroepen. Premium als je rollen/teams hebt, betalingen en gegevens van meerdere klanten.
Repareer je de problemen?
Nee — je krijgt locaties en remediëringsgidsen (Standaard/Premium). Jij bepaalt wat je wilt laten oplossen. Premium bevat één her-scan na jouw fixes.
Wat gebeurt er met mijn code?
Lokaal geanalyseerd, nooit geüpload naar een derde partij, met niemand gedeeld en binnen 30 dagen na levering verwijderd (eerder op verzoek).
Kan je garanderen dat mijn app veilig is?
Niemand kan dat eerlijk gezegd garanderen. Geautomatiseerde tools geven valse positieven en valse negatieven; het rapport vermeldt welke gebieden zijn onderzocht en welke niet.
Gebruikt mijn product MCP / AI agents — is dat gedekt?
AI/LLM-regels worden in elk pakket uitgevoerd; een speciale MCP/tool security review is inbegrepen in Standaard en Premium wanneer je product MCP gebruikt.
Bevat Basic een handmatige security review?
Alleen verificatie van de kritieke/hoge bevindingen uit de geautomatiseerde scan. Handmatige review van authenticatie, API-exposure, autorisatie, betalingen of gegevensisolatie is in Standaard (auth, API + één gebied) en Premium (alles).