Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cybersecurity en AI Automatisering Consultant 30 Jaar Netwerkarchitectuur
Wie ik ben
Meer dan 30 jaar ervaring in telecom en netwerkbeveiligingsarchitectuur, nu help ik software- en hardwarefabrikanten te voldoen aan de rapportageverplichtingen voor kwetsbaarheden en incidenten volgens artikel 14 van de EU Cyber Resilience Act (CRA).
Wat deze dienst inhoudt
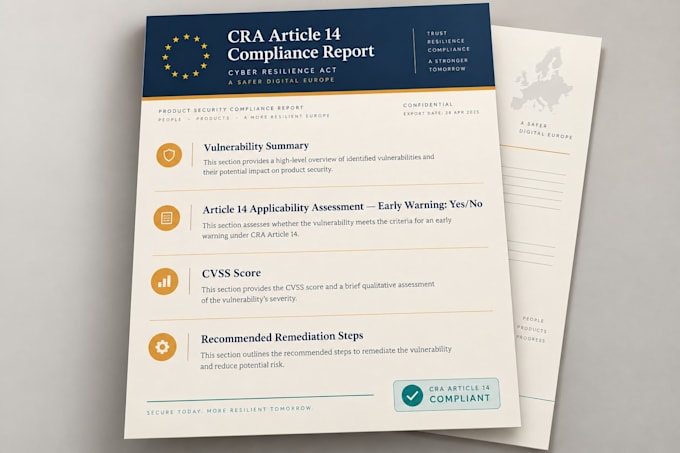
Ik beoordeel je gerapporteerde kwetsbaarheids- of beveiligingsincidentgegevens op basis van de CRA artikel 14-vereisten en relevante indicatoren voor ernst en exploitatie, waaronder CVSS, EUVD en CISA KEV indien van toepassing. Vervolgens bepaal ik of vroege-waarschuwings- of incidentrapportageverplichtingen mogelijk worden geactiveerd en stel ik duidelijke documentatie op voor jouw beoordeling en indiening.
Deze dienst kan onder andere omvatten:
Risicobeoordeling van kwetsbaarheden/incidenten
Toepassingscontrole van CRA artikel 14
Rapportagegids en conceptdocumentatie
Aanbevelingen voor herstel
Wat ik van jou nodig heb
Stuur je kwetsbaarheidsrapport, beveiligingslog, incidentdetails of SBOM-export. Er zijn geen inloggegevens of toegang tot live infrastructuur nodig.
Laten we beginnen
Kies een pakket en stuur je gegevens via het formulier met vereisten. Ik beoordeel ze en lever het afgesproken rapport binnen de aangegeven termijn.

Type bedrijf:
Bedrijven
•
MKB-bedrijven
Branche:
Hardware en elektronica
•
Productie en opslag
•
Software